「GhostShell」の第6次プロジェクト、今冬に実施との書き込み(エフセキュアブログ) | ScanNetSecurity
2026.10.02(金)

「GhostShell」の第6次プロジェクト、今冬に実施との書き込み(エフセキュアブログ)

ラックの岩井博樹氏は、ゲストブロガーとして参加するエフセキュアブログで「GhostShell」の第6次プロジェクトについて紹介している。

脆弱性と脅威 脅威動向
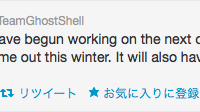
「GhostShell」によるツイート
「GhostShell」によるツイート 全 1 枚 拡大写真
株式会社ラックの岩井博樹氏は、ゲストブロガーとして参加するエフセキュアブログで11月30日、「GhostShell」の第6次プロジェクトについて紹介している。GhostShellは、10月に世界中の100の大学(日本を含む)のサーバから窃取した情報をネット上に掲載し話題となったハッカーグループ。そのGhostShellが11月6日にTwitter上で、次のプロジェクト予告をしたことが注目されている。

ツイートは「We have begun working on the next operation. The 6th project will come out this winter. It also have backstage info on past ops.」というもの。岩井氏は、過去の攻撃手口から恐らく今回もSQLインジェクションや管理アプリケーションの脆弱性などを狙った攻撃を行うのではないか、との見方が強いとしている。現在のところ具体的な標的などの詳細情報は掲載されていないが、念のため公開サーバ群の「Webアプリケーションの脆弱性の修正」「データベースやコンテンツ管理システムなどへのアクセス制限」「IPSやWAFの動作確認」などといったセキュリティチェックをしておくことを勧めている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  3. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  4. 日本標準時の供給サービスで異常、誤った時刻を配信

    日本標準時の供給サービスで異常、誤った時刻を配信

  5. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

ランキングをもっと見る
PageTop