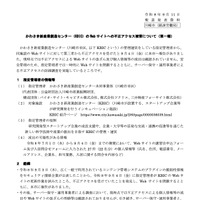
神奈川県川崎市は9月11日、かわさき新産業創造センター(KBIC)Webサイトへの不正アクセスについて発表した。
これは9月3日に、広く一般で利用されているコンテンツ管理システム(CMS)のプラグインの脆弱性情報をセキュリティ関係企業が公表したことから、翌9月4日に指定管理者がKBICのWebサイトの更新作業を試みたところ、不正アクセスを受けていたことを発見したため、当該サイトを閉鎖するとともに、川崎市に報告したというもの。

神奈川県川崎市は9月11日、かわさき新産業創造センター(KBIC)Webサイトへの不正アクセスについて発表した。
神奈川県川崎市は9月11日、かわさき新産業創造センター(KBIC)Webサイトへの不正アクセスについて発表した。
これは9月3日に、広く一般で利用されているコンテンツ管理システム(CMS)のプラグインの脆弱性情報をセキュリティ関係企業が公表したことから、翌9月4日に指定管理者がKBICのWebサイトの更新作業を試みたところ、不正アクセスを受けていたことを発見したため、当該サイトを閉鎖するとともに、川崎市に報告したというもの。
《ScanNetSecurity》