日本人を標的にしたマスターカードを偽ったフィッシングサイトを多数確認(トレンドマイクロ)
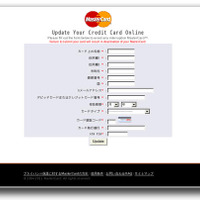
トレンドマイクロは12月20日、日本人を標的にしていると思われる、マスターカードを偽ったフィッシングサイトを多数確認したことを公表した。
脆弱性と脅威
脅威動向
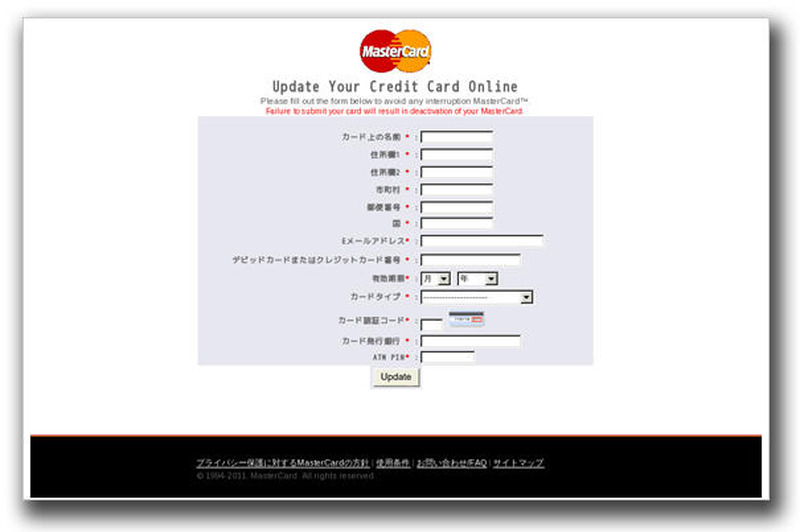
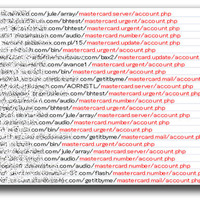
それによると、12月に入ってから、マスターカードを偽ったフィッシングサイトの驚異的な増加が確認されており、19日12時時点で、152件のサイトが確認されたという。正規機関のサイトに偽装したフィッシングサイトで、URL末尾のパターンは31種類に集約され、いずれも「mastercard.○○/account.php」という名称が用いられていた。
また当該フィッシングサイトに利用されているドメインの数は34件で、1つのドメインに対して複数サーバを用意してフィッシングサイトを設置していると見られる。ドメイン別に分析すると、「.com」が131件、「.org」が9件、「.pl」が8件、「.uk」が3件、「.biz」が1件となっており、アメリカ国内の他、ドイツ、オランダ、フランス、ポーランドに、サーバは設置されている模様だ。
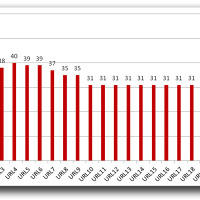
トレンドマイクロがそのうちのいくつかを分析したところ、19日現在、1つのURLへのアクセス件数で多いもので53件、合計988件のアクセスを確認しており、複数のユーザが被害に遭っている可能性が考えられると指摘している。またアクセスの99%が日本国内から行われていることが確認されており、サイト画面も日本語表示されていることから、クリスマス、年末に向けてクレジットカードを使っての買い物が増えることに着目して日本国内のユーザに対して攻撃が行われている可能性が考えられるとしている。
日本人を標的にした、マスターカードのフィッシングサイトが大量発生中
《冨岡晶@RBB TODAY》
関連記事

この記事の写真
/