2011年の情報セキュリティインシデントの発生確率はメールの誤送信が最多(JNSA) | ScanNetSecurity
2026.10.02(金)

2011年の情報セキュリティインシデントの発生確率はメールの誤送信が最多(JNSA)

JNSAセキュリティ被害調査WGは、「2011年 情報セキュリティインシデントに関する調査報告書~発生確率編~」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
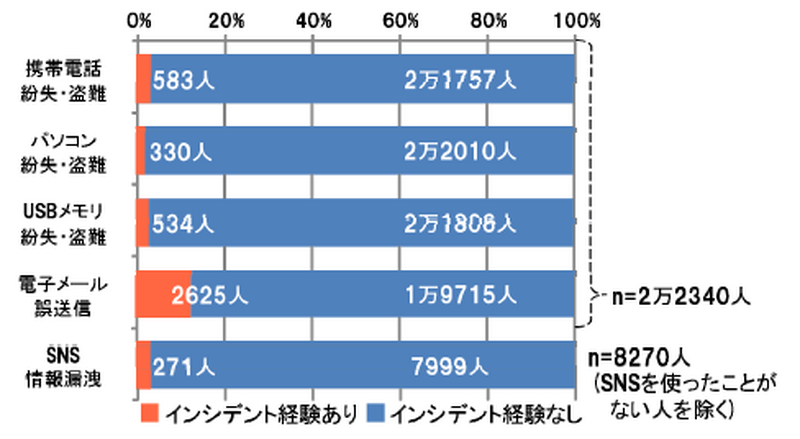
情報セキュリティインシデントの経験者数と割合
情報セキュリティインシデントの経験者数と割合 全 2 枚 拡大写真
NPO日本ネットワークセキュリティ協会(JNSA)セキュリティ被害調査WGは12月27日、「2011年 情報セキュリティインシデントに関する調査報告書~発生確率編~」を公開した。本報告書は、一般に公開されたインシデントの情報を集計し、各種統計分析を行ったもの。2011年の調査は、2010年に比べて調査対象人数が大幅に増加し、有効回答者数が3万人を超えた。しかし、算出された情報セキュリティインシデントの発生確率の値は2010年の調査結果から大きな変化は見られなかったという。

2011年度の調査対象別集計結果は、「電子メールの誤送信」が11.8%、「SNSへの不適切な書き込み」が3.3%、「携帯電話の紛失盗難」が2.6%、、「USBメモリの紛失盗難」が2.4%「PCの紛失盗難」が1.5%となった。最も発生確率が高い情報セキュリティインシデントは電子メールの誤送信で、10%を超えた。電子メールの誤送信は、ちょっとしたミスや気の緩みといったことが原因で、最も引き起こしやすいインシデントだとしている。また報告書では、個人特性とインシデントの発生の関係に注目、個人の知識、行動、性格の情報も取得し、各種インシデント経験の有無を分析している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

    「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

  5. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

ランキングをもっと見る
PageTop