高度なサイバースパイ「レッドオクトーバー」特定、5年前から政府など狙う(カスペルスキー) | ScanNetSecurity
2026.10.27(火)

高度なサイバースパイ「レッドオクトーバー」特定、5年前から政府など狙う(カスペルスキー)

カスペルスキーは、5年以上にわたり複数の国の政府・外交機関および科学研究所を標的とした謎のサイバースパイ活動に関する新たな調査報告書を発表した。

脆弱性と脅威 脅威動向
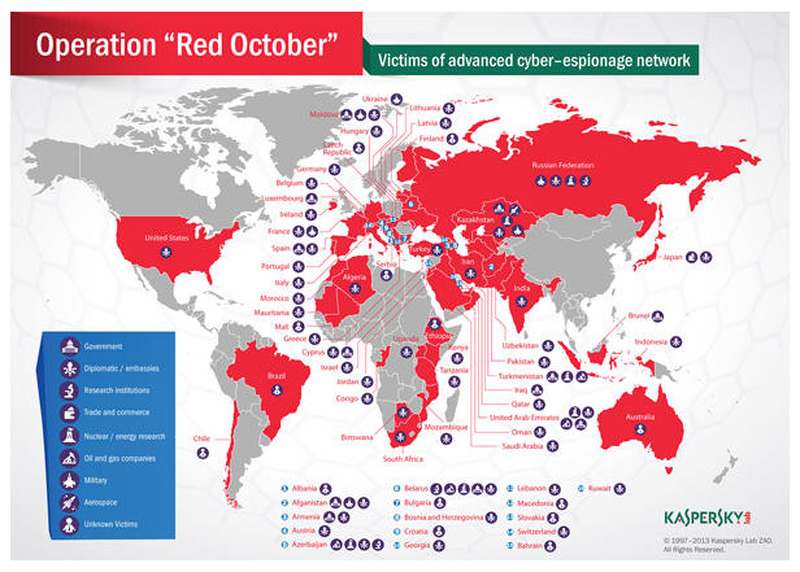
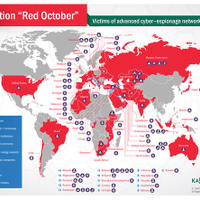
レッドオクトーバーの標的となった国
レッドオクトーバーの標的となった国 全 3 枚 拡大写真
株式会社Kaspersky Labs Japan(カスペルスキー)は1月16日、ロシアKasperskyが1月14日に公開したリリースの抄訳として、世界各国の政府・外交機関を標的とした高度なサイバースパイ活動「レッドオクトーバー」を特定したと発表した。これは、5年以上にわたり複数の国の政府・外交機関および科学研究所を標的とした謎のサイバースパイ活動に関する新たな調査報告書をKaspersky Labが公開したもの。この活動は、主に東ヨーロッパ、旧ソ連、中央アジア諸国を標的としているが、西ヨーロッパや北米を含む世界各国で攻撃が確認されている。攻撃者の主な目的は、侵入した組織からの機密文書収集であり、これまでに地政学的な機密情報、機密システムへのログイン情報、および個人の携帯機器やネットワーク機器内のデータが被害に遭っている。

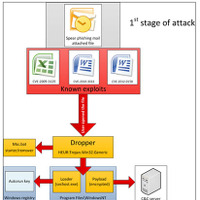
調査は、世界各国の外交機関のコンピュータネットワークへの攻撃が立て続けに発生したことを受け、2012年10月に開始した。通称「レッドオクトーバー作戦」(Rocra)と呼ばれるこの攻撃は2007年から活動しており、2013年1月現在も依然として活動を続けている。Rocraは、モジュラー型の独自アーキテクチャを持ち、悪質な拡張機能、情報詐取に関与するモジュールおよびバックドア型トロイの木馬プログラムで構成される。C&Cサーバの登録データや、このマルウェアの実行ファイル内のアーチファクトから、攻撃者がロシア語を使用する人物であるという強力な証拠が挙がったという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  4. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  5. Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

    Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

ランキングをもっと見る
PageTop