Javaの偽修正プログラムを確認、感染するとPCを遠隔操作される可能性(トレンドマイクロ) | ScanNetSecurity
2026.09.18(金)

Javaの偽修正プログラムを確認、感染するとPCを遠隔操作される可能性(トレンドマイクロ)

トレンドマイクロは、同社トレンドラボが「Java7」の最新の修正プログラム「Update 11」を装う不正プログラムに関する報告を受けたとして、ブログで注意喚起を行っている。

脆弱性と脅威 脅威動向
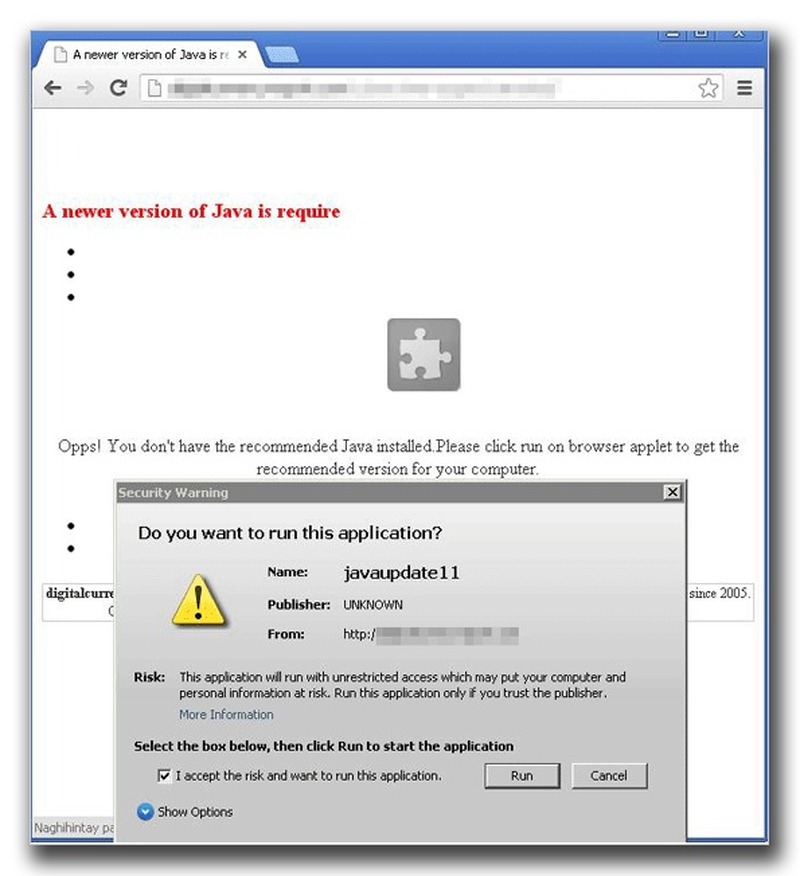
偽のJava修正プログラムが組み込まれているWebサイト
偽のJava修正プログラムが組み込まれているWebサイト 全 1 枚 拡大写真
トレンドマイクロ株式会社は1月18日、同社トレンドラボが「Java7」の最新の修正プログラム「Update 11」を装う不正プログラムに関する報告を受けたとして、ブログで注意喚起を行っている。Oracleは1月14日(米国時間1月13日)、話題となった脆弱性「CVE-2012-3174」に対する修正プログラムを公開しているが、引き続きJavaを無効にしておくといった対応策を推奨している。

問題の偽修正プログラムは、身元不明の作者によって作成されたもので、同社製品では「JAVA_DLOADER.NTW」として検出される。このファイルは不正なファイルをダウンロードし、これが実行されるとリモートサーバに接続し感染PCを遠隔操作する。ただしBKDR_ANDROM.NTWは、CVE-2012-3174や他のJava関連の脆弱性を利用することはなく、同社では古典的なソーシャルエンジニアリングの手口としている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  2. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  3. 表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

    表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

  4. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

  5. マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

    マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

ランキングをもっと見る
PageTop