Movable Typeで任意のコードが実行される脆弱性の検証レポート(NTTデータ先端技術) | ScanNetSecurity
2026.11.04(水)

Movable Typeで任意のコードが実行される脆弱性の検証レポート(NTTデータ先端技術)

NTTデータ先端技術は、Movable Typeに発見されたリモートから任意のコードを実行される脆弱性に関する検証レポートを公開した。

脆弱性と脅威 セキュリティホール・脆弱性
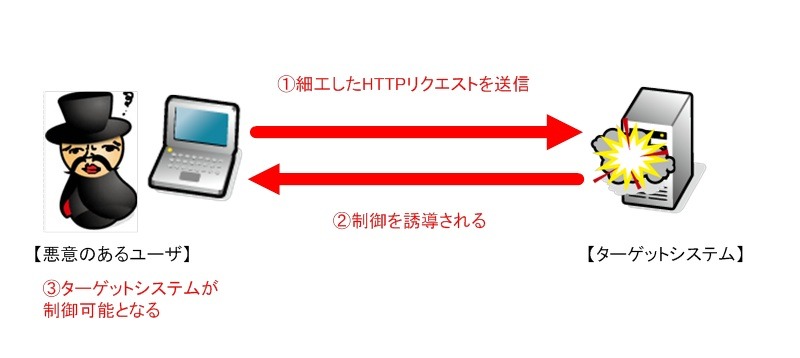
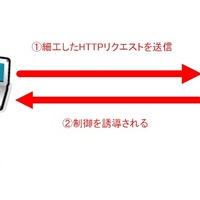
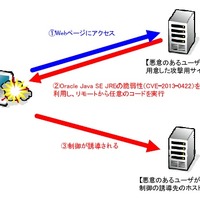
検証イメージ
検証イメージ 全 2 枚 拡大写真
NTTデータ先端技術株式会社は1月28日、Movable Typeに発見されたリモートから任意のコードを実行される脆弱性に関する検証レポートを公開した。本脆弱性(CVE-2013-0209)は、アップグレード関連プログラムであるmt-upgrade.cgiにて使用されている、lib/MT/Upgrade.pm関数のエスケープ処理に不備があるために発生するもの。本脆弱性が悪用されると、攻撃者はターゲットホスト上にて、Webサーバの動作権限で任意のOSのコマンドおよびSQLクエリを実行することが可能になる。同社では、本脆弱性の再現性について検証を行った。

検証は、Debian 6.0.6上のMovable Type 4.38-ja(Webサーバ・データベースを含む)をターゲットシステムとして実施した。ターゲットシステムに細工したHTTPリクエストを送信し、Movable Typeのmt-upgrade.cgiを介してWebサーバの動作権限で任意のコードを実行させる。今回の検証に用いたコードは、ターゲットシステム上から特定のサーバ、ポートへコネクションを確立させるよう誘導し、システムの制御を奪取するもの。これにより、リモートからターゲットシステムを操作可能となる。検証の結果、誘導先のコンピュータ(Windows 7)のターミナル上にターゲットシステム(Debian)のプロンプトが表示され、コマンドを実行した結果が表示されたことから、ターゲットシステムの制御の奪取に成功した。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  3. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  4. ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

    ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

  5. 業務委託先の元社員のスマホに残されていた情報を鑑定、最終的に約2260万件が流出(ベネッセ)

    業務委託先の元社員のスマホに残されていた情報を鑑定、最終的に約2260万件が流出(ベネッセ)

ランキングをもっと見る
PageTop