「DOM Based XSS」脆弱性届出の急増を受け解説資料--テクニカルレポート(IPA) | ScanNetSecurity
2026.09.14(月)

「DOM Based XSS」脆弱性届出の急増を受け解説資料--テクニカルレポート(IPA)

IPAは、IPAへの「DOM Based XSS」の脆弱性の概要や対策のポイントをまとめた技術レポートを「IPAテクニカルウォッチ 第13回」として公開した。

脆弱性と脅威 セキュリティホール・脆弱性
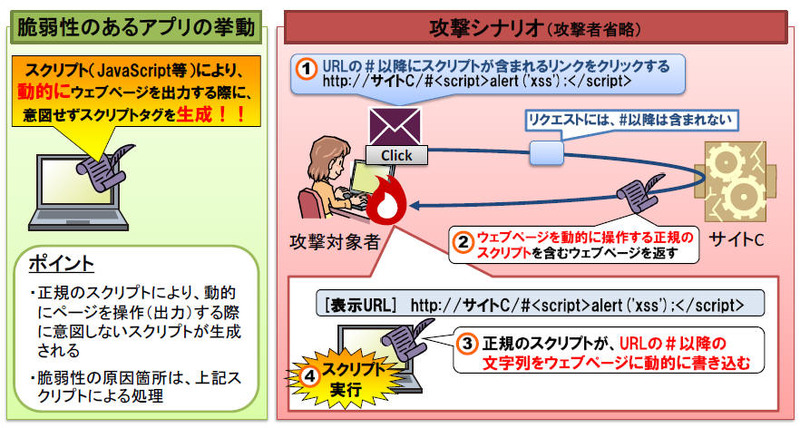
「DOM Based XSS」の攻撃イメージ
「DOM Based XSS」の攻撃イメージ 全 1 枚 拡大写真
独立行政法人情報処理推進機構(IPA)は1月29日、IPAへの「DOM Based XSS」の脆弱性に関する届出が2012年後半から増加していることを踏まえ、それらの情報を分析して当該脆弱性の概要や対策のポイントをまとめた技術レポートを「IPAテクニカルウォッチ 第13回」として公開した。クロスサイトスクリプティング(XSS)の脆弱性に関する届出は、2012年第1四半期から第3四半期の期間では合計38件だった「DOM Based XSS」と呼ばれるタイプのXSSの脆弱性の届出が、第4四半期だけで92件(第3四半期までの件数比約2.4倍増)と急増した。DOM Based XSSは、JavaScriptから動的にHTMLを操作しているアプリ全般に注意が必要な脆弱性であるが、本脆弱性を解説した資料が少ないことや、類似の届出が急増したことから、IPAでは本脆弱性の原因や対策方法が理解されにくい状況にあると考え、解説資料を公表することにしたという。

本資料の対象読者は、Webサイトの構築や運営に携わる立場、およびJavaScriptによる動的なHTML操作をするアプリの開発者などを想定している。レポートでは、脆弱性があるコード例として「リンク情報を動的に出力する処理に問題がある例」「アクセス解析用のタグの設置方法に問題がある例」「JavaScriptライブラリに問題がある例」「Webブブラウザのプラグインに問題がある例」を紹介し、また対策のポイントととして「DOM操作用のメソッドやプロパティを使用する方法」「文脈に応じてエスケープ処理を施す方法」「JavaScriptライブラリの問題の場合は、ライブラリをアップデートする方法」の3つを紹介している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  2. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  3. サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

    サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

  4. Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗

    Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗PR

  5. 「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

    「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

ランキングをもっと見る
PageTop