IEの脆弱性を悪用する日本語のメール攻撃が増加、注意を呼びかけ(日本IBM) | ScanNetSecurity
2026.11.16(月)

IEの脆弱性を悪用する日本語のメール攻撃が増加、注意を呼びかけ(日本IBM)

日本IBMは、Windowsコモンコントロールの脆弱性(MS12-027)を悪用する不正なメールの増加を確認したとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
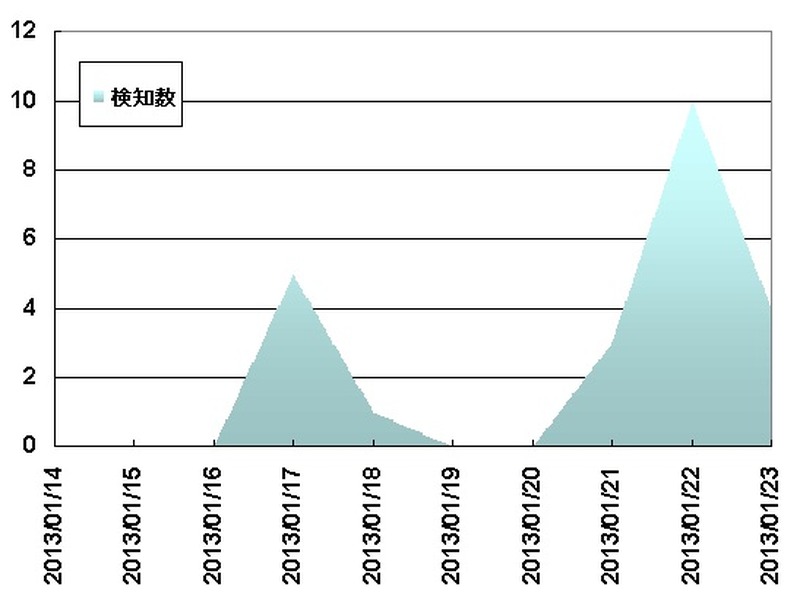
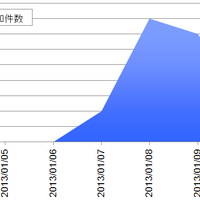
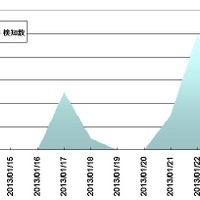
東京SOCでの「MS12-027:CVE-2012-0158の脆弱性」を悪用する不正なメールの検知状況
東京SOCでの「MS12-027:CVE-2012-0158の脆弱性」を悪用する不正なメールの検知状況 全 2 枚 拡大写真
日本アイ・ビー・エム株式会社(日本IBM)は1月25日、Windowsコモンコントロールの脆弱性(MS12-027)を悪用する不正なメールの増加を確認したとして、注意喚起を発表した。東京SOC(Tokyo SOC)では、2013年1月17日17時頃から複数の環境において、「MS12-027:CVE-2012-0158の脆弱性」を悪用するDOCファイルが添付された不正なメールが送信され始めたことを検知しているという。本脆弱性の悪用を狙うメールは脆弱性公開直後の2012年4月17日に確認され、その後2012年9月中旬頃まで検知件数が増加していた。最近は減少傾向にあったが、今回改めて増加が確認されたため再度の注意喚起となった。

不正なメールに添付されるドキュメントファイルを開くと、不正なコードが実行されてウイルスに感染してしまう可能性がある。今回確認されたメールはフリーメールのアドレスから送信されており、中国簡体字が使用されているが、送信者名に日本人の名前が使われ、日本人送信者を騙っている。東京SOCでは対策として、見知らぬアドレスからのメールに注意すること、添付ファイルやリンクを不用意に開かないことを勧めている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

    アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

  2. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  3. Apache HTTP Server 2.4 に複数の脆弱性

    Apache HTTP Server 2.4 に複数の脆弱性

  4. 三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

    三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

  5. 「ウチコミ!」にランサムウェア攻撃、14万2,591アカウントに影響

    「ウチコミ!」にランサムウェア攻撃、14万2,591アカウントに影響

ランキングをもっと見る
PageTop