「FedEx」や「UPS」など運送会社や航空会社を騙るメールに注意(トレンドマイクロ) | ScanNetSecurity
2026.11.22(日)

「FedEx」や「UPS」など運送会社や航空会社を騙るメールに注意(トレンドマイクロ)

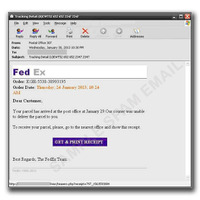
トレンドマイクロは、運送会社や航空会社からのメールを騙る複数のスパムメールについて注意を呼びかけている。ユーザが添付ファイルを実行すると「BKDR_KULUOZ」という不正プログラムに感染する。

脆弱性と脅威 脅威動向
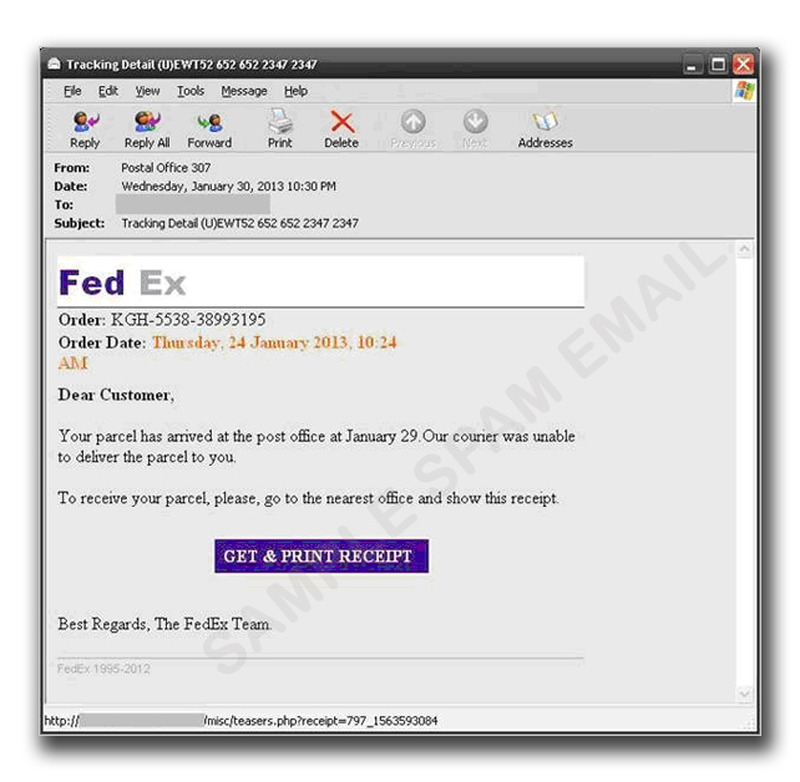
FedEx のスパムメール例
FedEx のスパムメール例 全 3 枚 拡大写真
トレンドマイクロ株式会社は2月5日、「FedEx」や「UPS」といった運送会社や航空会社からのメールを騙る複数のスパムメールについて注意を呼びかけている。ユーザが添付ファイルを実行すると「BKDR_KULUOZ」という不正プログラムに感染する。このバックドア型不正プログラムは、2012年4月から6月にかけて有名なボットネットの一部として確認された。しかし同社「TrendLabs」では、2013年になってもスパムメールにより配布されていることを確認している。

BKDR_KULUOZは、通常はアーカイブファイルとしてユーザのPCに侵入する。そしてPDFファイルやWordファイル(.doc)といったアプリケーションのファイルを装うことで、正規ファイルに見せかける。ユーザがファイルをダウンロードし実行すると、テキストファイルを作成し、そのテキストファイルを開くことでPCが被害に遭っていないかのようにユーザに装う。さらに実行ファイルを組み込み、最終的に感染PCを乗っ取る。自身をアップデートするほか、ルートキット機能を備えていることで知られる「SIREFEF」の亜種や偽セキュリティソフト型不正プログラム「FAKEAV」をダウンロードすることも特徴。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

    SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

  2. ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

    ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

  3. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  4. インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

    インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

  5. 「銀のさら・釜寅・すし上等」公式サイト・公式アプリにランサムウェア攻撃

    「銀のさら・釜寅・すし上等」公式サイト・公式アプリにランサムウェア攻撃

ランキングをもっと見る
PageTop