巧妙なSQLインジェクション攻撃も確認--東京SOCレポート(日本IBM) | ScanNetSecurity
2026.11.21(土)

巧妙なSQLインジェクション攻撃も確認--東京SOCレポート(日本IBM)

日本IBMは、「2012年下半期 東京SOC情報分析レポート」を発表した。レポートでは同半期の動向として3つのトピックを挙げている。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
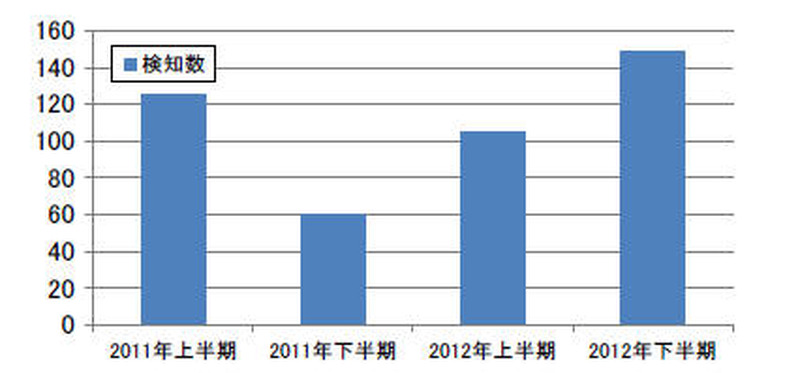
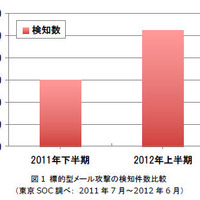
標的型メール攻撃の検知数比較
標的型メール攻撃の検知数比較 全 4 枚 拡大写真
日本アイ・ビー・エム株式会社(日本IBM)は2月12日、「2012年下半期 東京SOC情報分析レポート」を発表した。本レポートは、全世界に10拠点あるIBMセキュリティ・オペレーション・センター(SOC)にて観測した2012年下半期(7月~12月)のインターネット・セキュリティ関連情報に基づき、主として日本国内の企業環境に影響を与える脅威の動向を東京SOCが独自に分析しまとめたもの。レポートでは同半期の動向として3つのトピックを挙げている。

標的型メール攻撃については、今期は前期比約1.4倍、2011年下半期との比較では約2.5倍強の攻撃が観測されるなど、引き続き増加傾向にある。従来のAdobe ReaderやMicrosoft Officeの脆弱性を悪用するものに加えて、新たにAdobe Flash Playerの脆弱性を悪用するなど、攻撃者が新たな手法を取り入れようとしている傾向がみられる。今期は、単一の個人へ同時に複数の攻撃を行うことで、攻撃の成功率を高める意図があると考えられる傾向もみられた。

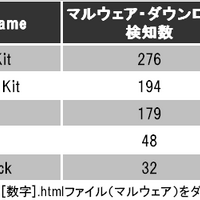
「ドライブ・バイ・ダウンロード攻撃」によるマルウェアのダウンロード成功率は26%、特にOracle Java Runtime Environment(JRE)の脆弱性を悪用した攻撃の成功率は50%超と非常に高くなっている。Webアプリケーションに対する攻撃では、SQLインジェクション攻撃に代表される脆弱性を狙った攻撃が全体の9割弱を占めた。従来のような調査活動なしに侵入を試みる稚拙な攻撃行為は継続して減少傾向にある一方で、今期は短期間に特定のターゲットに対してMicrosoft SQL Serverを狙うSQLインジェクション攻撃を確認しており、事前にターゲットを絞り込んで成功率が高いサイトを狙うようになっている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

    SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

  2. ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

    ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

  3. サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

    サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

  4. インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

    インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

  5. ソニー少額短期保険が社内利用する契約管理システムの開発・テスト環境に不正アクセス

    ソニー少額短期保険が社内利用する契約管理システムの開発・テスト環境に不正アクセス

ランキングをもっと見る
PageTop