セキュリティ予測の通りに従来の手法を改良したマルウェアを複数確認(トレンドマイクロ) | ScanNetSecurity
2026.11.20(金)

セキュリティ予測の通りに従来の手法を改良したマルウェアを複数確認(トレンドマイクロ)

トレンドマイクロは、検出を逃れるために特定の手法を駆使する従来の不正プログラムの亜種や脅威である一連の事例について、2月中旬に報告を受けたとブログで公開している。

脆弱性と脅威 脅威動向
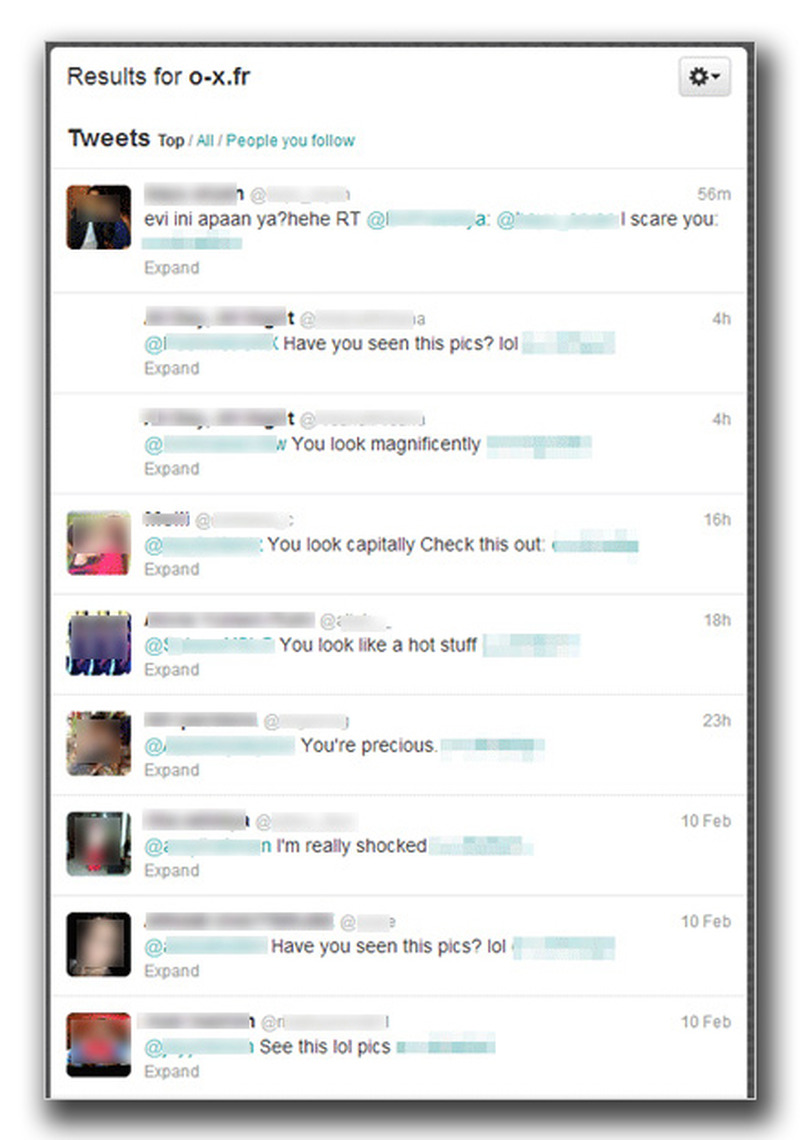
短縮URLを含むメッセージやツイートから悪意あるWebサイトに誘導する例も確認されている
短縮URLを含むメッセージやツイートから悪意あるWebサイトに誘導する例も確認されている 全 1 枚 拡大写真
トレンドマイクロ株式会社は3月5日、検出を逃れるために特定の手法を駆使する従来の不正プログラムの亜種や脅威である一連の事例について、2月中旬に報告を受けたとブログで公開している。2月7日に確認された「KELIHOS」の特定のバージョンでは、SleepEx関数を起動することで特定の時間は活動を停止し、自身の不正活動を停止しようとする自動検出を防いでいる。

また「TROJ_BANKER.JBR」は、米国のSSL認証局「DigiCert」によって発行された有効なデジタル証明書の悪用が確認された。この不正プログラムはPDFファイルを装っており、デジタル証明書が悪用されていた。さらに、32bit対応の不正プログラムに比べて検出がより困難な、64bit対応の不正プログラム「TROJ64_INSTOL.USR」も確認されている。

こういった事例から、不正プログラムの作成者は新たな脅威を拡散するのではなく、ツールをさらに改良するか、またはどのようにこれらの攻撃を行うかといったことに焦点を当てている。特にセキュリティ研究者やベンダが行っている対策を回避するための隠ぺい手口に特定の進展が見られるとしている。なお、この傾向は同社が2013年に発表した「2013年におけるセキュリティ予測」でも指摘されている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

    ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

  2. SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

    SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

  3. インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

    インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

  4. サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

    サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

  5. 「ONE cosme」に不正アクセス、最大1,154名の会員情報が取得された可能性

    「ONE cosme」に不正アクセス、最大1,154名の会員情報が取得された可能性

ランキングをもっと見る
PageTop