Twitter上でマルチプラットフォーム向けのブラウザクラッシャーを確認(トレンドマイクロ) | ScanNetSecurity
2026.10.05(月)

Twitter上でマルチプラットフォーム向けのブラウザクラッシャーを確認(トレンドマイクロ)

トレンドマイクロは、攻撃者が脅威頒布のインフラとしてソーシャルメディアを悪用するケースが増加しているとして、Twitter上での不審な投稿の増加を確認したことをブログで発表している。

脆弱性と脅威 脅威動向
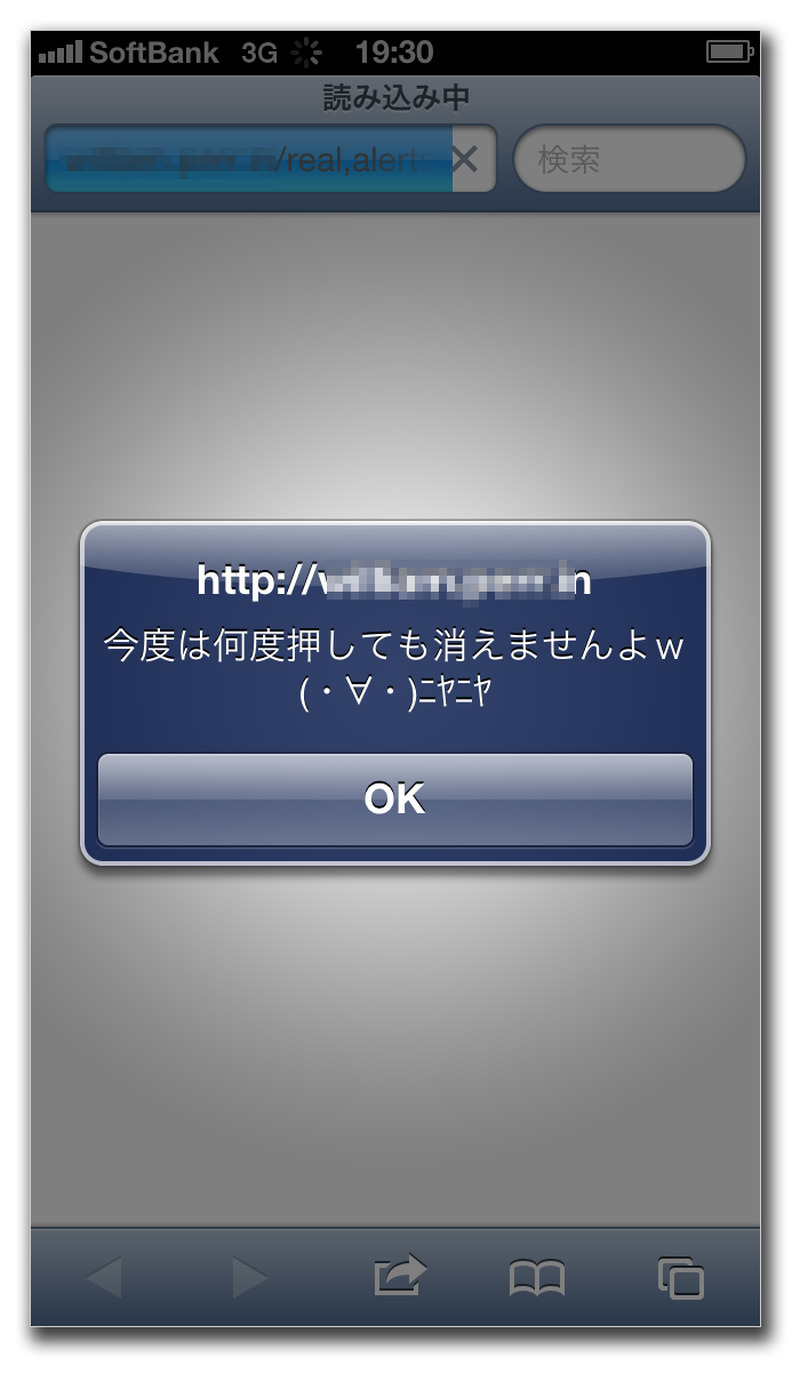
ブラウザクラッシャーで表示されるメッセージボックス(iPhone端末上iOSでの表示)
ブラウザクラッシャーで表示されるメッセージボックス(iPhone端末上iOSでの表示) 全 3 枚 拡大写真
トレンドマイクロ株式会社は3月22日、攻撃者が脅威頒布のインフラとしてソーシャルメディアを悪用するケースが増加しているとして、Twitter上での不審な投稿の増加を確認したことをブログで発表している。確認された事例では、一般的に「ブラウザクラッシャー」に分類される、不正なWebサイトのURL「hxxp://wi<省略>rr.in/real.alaertstorm.html」が投稿に含まれていた。

今回のブラウザクラッシャーのURLにユーザがアクセスすると、ブラウザ上で「今度は何度押しても消えませんよw(・∀・)ニヤニヤ」の文字列を含むメッセージボックスが表示される。このメッセージボックスはOKボタンをクリックするなどしても消えず、結果的にブラウザが使用不可になる。この影響はWindows、Android OS、iOSのマルチプラットフォームで発生する。なお、Android OSのChromeブラウザでは対策が施されており、影響を受けないようにできる。同社では、ソーシャルメディア上で頒布されるURLについて、安易にアクセスすることを戒める事例としている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

    「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

  2. 日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

    日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

  3. 東産業 公式サイトにwp2shell を悪用した不正アクセス

    東産業 公式サイトにwp2shell を悪用した不正アクセス

  4. 池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

    池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

  5. 池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

    池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

ランキングをもっと見る
PageTop