Twitter上でマルチプラットフォーム向けのブラウザクラッシャーを確認(トレンドマイクロ) | ScanNetSecurity
2026.09.23(水)

Twitter上でマルチプラットフォーム向けのブラウザクラッシャーを確認(トレンドマイクロ)

トレンドマイクロは、攻撃者が脅威頒布のインフラとしてソーシャルメディアを悪用するケースが増加しているとして、Twitter上での不審な投稿の増加を確認したことをブログで発表している。

脆弱性と脅威 脅威動向
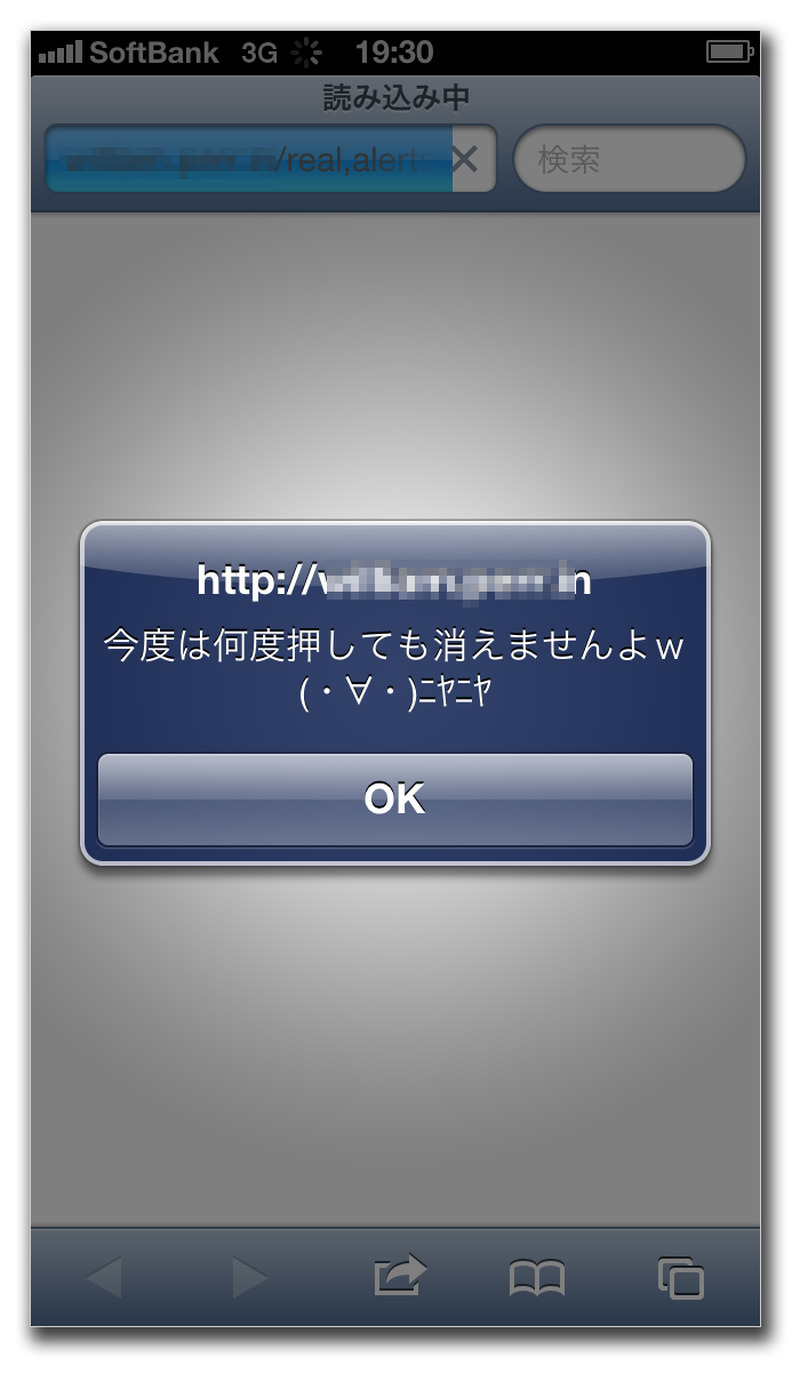
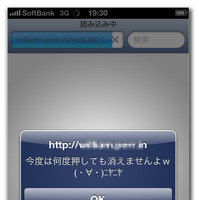
ブラウザクラッシャーで表示されるメッセージボックス(iPhone端末上iOSでの表示)
ブラウザクラッシャーで表示されるメッセージボックス(iPhone端末上iOSでの表示) 全 3 枚 拡大写真
トレンドマイクロ株式会社は3月22日、攻撃者が脅威頒布のインフラとしてソーシャルメディアを悪用するケースが増加しているとして、Twitter上での不審な投稿の増加を確認したことをブログで発表している。確認された事例では、一般的に「ブラウザクラッシャー」に分類される、不正なWebサイトのURL「hxxp://wi<省略>rr.in/real.alaertstorm.html」が投稿に含まれていた。

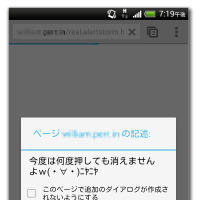
今回のブラウザクラッシャーのURLにユーザがアクセスすると、ブラウザ上で「今度は何度押しても消えませんよw(・∀・)ニヤニヤ」の文字列を含むメッセージボックスが表示される。このメッセージボックスはOKボタンをクリックするなどしても消えず、結果的にブラウザが使用不可になる。この影響はWindows、Android OS、iOSのマルチプラットフォームで発生する。なお、Android OSのChromeブラウザでは対策が施されており、影響を受けないようにできる。同社では、ソーシャルメディア上で頒布されるURLについて、安易にアクセスすることを戒める事例としている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ハッキングカンファレンス DEF CON、Meta式「変態メガネ」全面禁止(度付きもNG)広がるスマートグラス締め出し

    ハッキングカンファレンス DEF CON、Meta式「変態メガネ」全面禁止(度付きもNG)広がるスマートグラス締め出し

  2. 弥生の認証連携サービスへの不正アクセス、埼玉りそな銀行のマイゲートと連携時にログイン情報流出の恐れ

    弥生の認証連携サービスへの不正アクセス、埼玉りそな銀行のマイゲートと連携時にログイン情報流出の恐れ

  3. ヤマハ発動機のフィリピン子会社にランサムウェア攻撃、社員情報の一部流出確認

    ヤマハ発動機のフィリピン子会社にランサムウェア攻撃、社員情報の一部流出確認

  4. 制御文字を利用しファイル名を偽装する「RLTrap」(IPA)

    制御文字を利用しファイル名を偽装する「RLTrap」(IPA)

  5. 日本プルーフポイント 内田浩一が魅せられたサイバー攻撃の超絶技巧

    日本プルーフポイント 内田浩一が魅せられたサイバー攻撃の超絶技巧PR

ランキングをもっと見る
PageTop