ボストンマラソン同時爆破事件の便乗スパムは9千通以上、危険なものも(トレンドマイクロ) | ScanNetSecurity
2026.11.13(金)

ボストンマラソン同時爆破事件の便乗スパムは9千通以上、危険なものも(トレンドマイクロ)

トレンドマイクロは、ボストン・マラソン同時爆破事件に関連したスパムメールについてブログで紹介している。

脆弱性と脅威 脅威動向
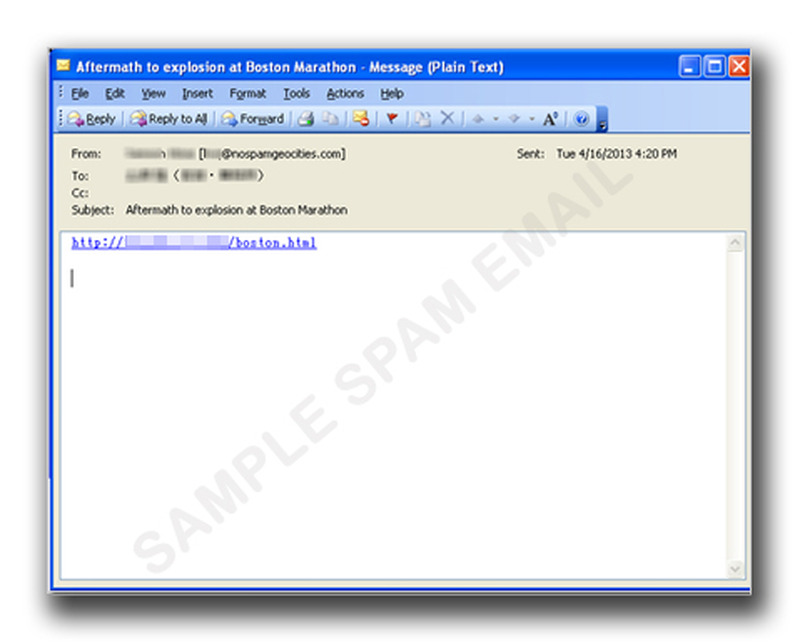
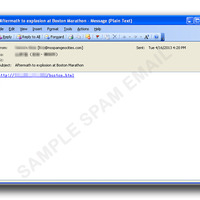
ボストン・マラソン同時爆発事件に便乗したスパムメールの一例
ボストン・マラソン同時爆発事件に便乗したスパムメールの一例 全 5 枚 拡大写真
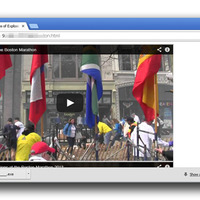
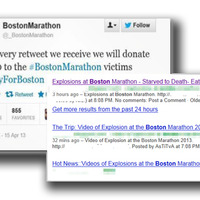
トレンドマイクロ株式会社は4月18日、ボストン・マラソン同時爆破事件に関連したスパムメールについてブログで紹介している。同社TrendLabsでは、この事件に関連したスパムメールを9千通以上確認しているという。このスパムメールには、「http://<省略>/boston.html」などのURLのみが記載されており、リンクをクリックすると動画共有サイト「YouTube」を装った動画が埋め込まれたWebページが表示される。リンクをクリックした時点で「Blackhole Exploit Kit」による脆弱性への攻撃が行われ、不正プログラムが自動的にダウンロードされる「ドライブバイダウンロード攻撃」が実行される。

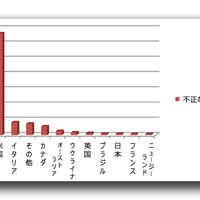
ダウンロードされるのは「WORM_KELIHOS」ファミリの新たな亜種だが、そのIPアドレスはアクセスするたびに変更される。その所在地は、2013年4月17日の時点で、アルゼンチン、台湾、オランダ、日本、ウクライナ、ロシアそしてオーストラリアといった複数の国々であることが判明している。ワームはリムーバブルドライブ内のすべてのフォルダを隠しフォルダにするほか、隠したフォルダ名と同一のファイル名のショートカットファイル(拡張子LNK)を作成する。そしてメールアドレスや、FTPソフトから認証情報を収集しようとする。また、電子通貨「Bitcoin」を狙うことも明らかになった。なお、この攻撃とは別に、Twitterなど他のプラットフォームが同様の脅威を拡散するために利用されていることも確認された。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

    メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

  2. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  3. 「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

    「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

  4. NTTデータが住友生命から受託した「住友生命Vitality体験版・企業型」、「Vitalityスマート(福利厚生タイプ含む)」に不正アクセス

    NTTデータが住友生命から受託した「住友生命Vitality体験版・企業型」、「Vitalityスマート(福利厚生タイプ含む)」に不正アクセス

  5. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

ランキングをもっと見る
PageTop