
スクウェア・エニックスを名乗るメールが不特定多数に送信、メッセージ中に明らかにおかしな日本語が用いられる(スクウェア・エニックス)
スクウェア・エニックスは7日、同社をかたったフィッシングメールが多数送信されているとして、改めて注意を呼びかけた。このメールは、連休前から出現しているが、現在もまだ多数送信されているようだ。
脆弱性と脅威
脅威動向
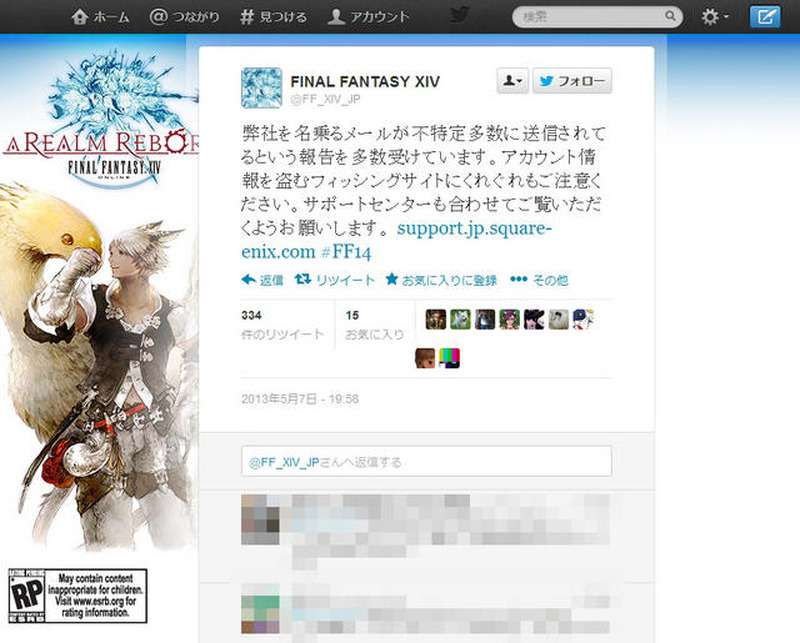
同社のTwitter公式アカウントの1つ「FINAL FANTASY XIV」(@FF_XIV_JP)によると、スクウェア・エニックスを名乗るメールが不特定多数に送信されてるという報告を多数受けているという。
実際に我々が入手したメールでは、タイトルが「あなたのスクウェア・エニックスアカウントの異常」となっており、「サポート情報は確認した。」「スクウェア・エニックスサポートセンターのご意見やご要件、ご使用ください」など、メッセージ中に明らかにおかしな日本語が用いられている。
このメールには「http://secure.square-enix.com/account/」へのリンクが記載されているが、HTMLファイルを直接エディタで見てみると、「http://●●.square-enix.●●/account/」といった、似て非なるアドレスの偽サイトに誘導するものとなっていた。このサイトにアクセスすると、ID・パスワードが詐取されると見られる。
同社では、このようなフィッシングメールやサイトにて、ログインに必要な情報などを入力しないように注意を呼びかけている。同社システムでは、EV SSL証明書に対応しており、正当なサイトにアクセスした場合、対応したブラウザのアドレスバーが緑色になり、サイトを運営する組織名「SQUARE ENIX CO., LTD.」が表示される。
スクウェア・エニックス サポートセンター
http://support.jp.square-enix.com/
スクウェア・エニックスを騙るフィッシングメールが猛威
《冨岡晶@RBB TODAY》
関連記事

この記事の写真


/




