
Yahoo! JAPAN IDを管理しているサーバに外部から不正アクセス、最大2,200万件のIDが流出の可能性(ヤフー)
ヤフーは17日、Yahoo! JAPAN IDを管理しているサーバに、外部からの不正アクセスがあったことを発表した。
脆弱性と脅威
脅威動向
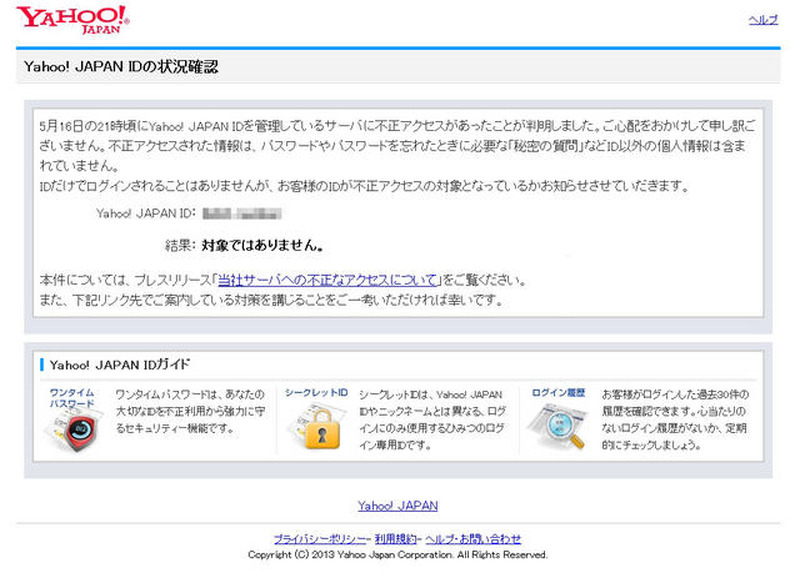
5月16日の21時頃に、Yahoo! JAPAN IDを管理しているサーバに外部からの不正アクセスがあったことが判明した。同社では、4月2日に発生した不正アクセスを受け、監視体制を強化していたが、これに伴い、これらの不審なログインを検知したとしている。
調査の結果、最大2200万件のIDのみが抽出されたファイルが作成されていた。このファイルが外部に流出(ダウンロード)されたがどうかは未確認。ただし「サーバと外部との通信量からみると流出した可能性は否定できない」としている。作成されていたファイルには、パスワードや「秘密の質問」など、ID以外のデータは含まれていなかった。また個人情報にあたるものも含まれていない。
ヤフーでは、関連するアカウントの認証の再設定を社内で徹底させることができていなかったことに起因するとして、あわせて謝罪を行った。同時に、該当IDかどうかを確認するページも提供開始している。さらに、「もっと安全ガイド」などで推奨されている対策をユーザー側でも講じるように呼びかけている。
ヤフー|もっと安全ガイド
http://id.yahoo.co.jp/security/
ヤフーに不正アクセス、最大2200万件のIDが流出か?……パスワードは含まれず
《冨岡晶@RBB TODAY》

関連記事
-

Mozilla の Persona ベータ版、パスワード無しで Yahoo! へのログインが可能に~Identity Bridging は、あなたのメールアドレスを ID にする(The Register)
国際 -
Yahoo! メールが! 再び! ハイジャックされる! ~彼らは! まだ! 修正して! いなかったのか!?(The Register)
国際 -
Yahoo! と! Microsoft の! アカウント! ハイジャックは! 今後もまだまだ! 続く! ~研究者たち「もはや Google がスパムを流すことは、ほとんどない」(The Register)
国際 -
Android版「Yahoo!ブラウザー」にアドレスバーを偽装される脆弱性(JVN)
脆弱性と脅威
この記事の写真
/



