「Yahoo!ブラウザー」に新たなアドレスバー偽装の脆弱性(JVN) | ScanNetSecurity
2026.09.15(火)

「Yahoo!ブラウザー」に新たなアドレスバー偽装の脆弱性(JVN)

IPAおよびJPCERT/CCは、ヤフーが提供するAndroid向けのWebブラウザ「Yahoo!ブラウザー」に、アドレスバー偽装の脆弱性が存在すると「JVN」で発表した。なお、本脆弱性は「CVE-2013-2307」とは異なるもの。

脆弱性と脅威 セキュリティホール・脆弱性
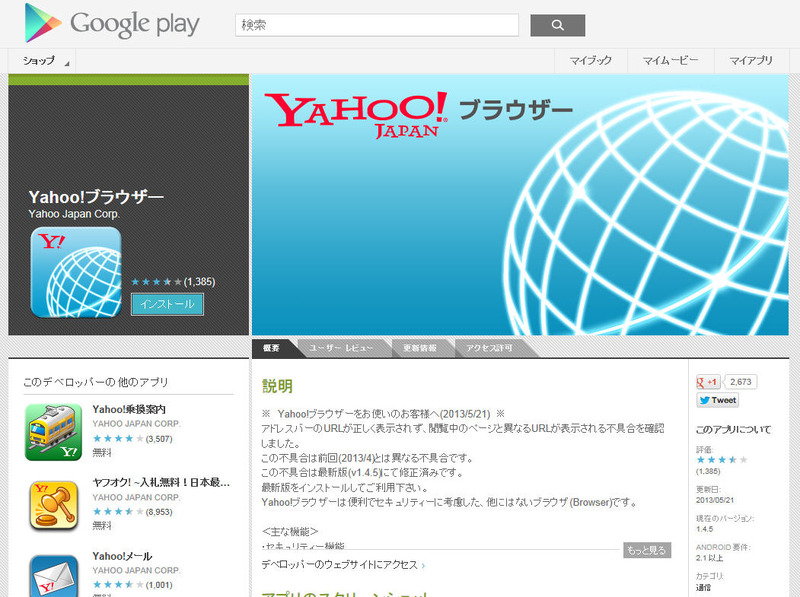
「Yahoo!ブラウザー」配布サイト(Google Play)
「Yahoo!ブラウザー」配布サイト(Google Play) 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は5月27日、ヤフー株式会社が提供するAndroid向けのWebブラウザ「Yahoo!ブラウザー」に、アドレスバー偽装の脆弱性が存在すると「Japan Vulnerability Notes(JVN)」で発表した。なお、本脆弱性は「CVE-2013-2307」とは異なるもの。

「Yahoo!ブラウザー v1.4.4 およびそれ以前」には、アドレスバーに表示する情報に問題があり、アドレスバー偽装の脆弱性(CVE-2013-2316)が存在する。この脆弱性が悪用されると、アドレスバーに表示されるURLを偽装され、フィッシング詐欺などに使用される可能性がある。JVNでは、開発者が提供する情報をもとに最新版へアップデートするよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

    TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

  3. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  4. 「ファンくる」にリスト型攻撃、2 アカウントで不正なポイント交換を確認

    「ファンくる」にリスト型攻撃、2 アカウントで不正なポイント交換を確認

  5. Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗

    Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗PR

ランキングをもっと見る
PageTop