Webサイトに不正なJavaScriptを埋め込まれる改ざん被害が複数発生(トレンドマイクロ) | ScanNetSecurity
2026.11.01(日)

Webサイトに不正なJavaScriptを埋め込まれる改ざん被害が複数発生(トレンドマイクロ)

トレンドマイクロは、不正なJavaScript「JS_BLACOLE.SMTT」の挿入による日本国内のWebサイト改ざん事例を5月末以降、複数確認しているとしてブログで注意喚起を発表した。

脆弱性と脅威 脅威動向
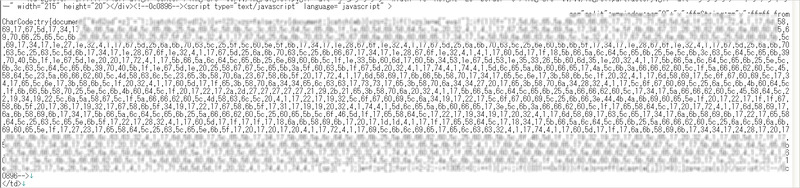
改ざんされたWebサイトに埋め込まれた難読化された JavaScript
改ざんされたWebサイトに埋め込まれた難読化された JavaScript 全 2 枚 拡大写真
トレンドマイクロ株式会社は6月4日、不正なJavaScript「JS_BLACOLE.SMTT」の挿入による日本国内のWebサイト改ざん事例を5月末以降、複数確認しているとしてブログで注意喚起を発表した。改ざんされたサイトを閲覧したPCでは、端末の状態により脆弱性を利用した攻撃の被害を実際に受ける可能性がある。同社の確認の結果、少なくとも6月3日時点で40のドメインが改ざんの被害に遭っていることが判明している。また、同社のクラウド型セキュリティ基盤「Trend Micro Smart Protection Network」によると、これら改ざんされた40のドメインには、6月3日時点だけでも約6万ものアクセスがあったことを確認している。

改ざんされたWebサイトには、難読化されたJavaScript が挿入されている。この不正JavaScriptは問題のWebサイトを閲覧するブラウザの背後で、「隠しiframe」を読み込むよう設計されている。この隠しiframe(JS_BLACOLE.MTとして検出)は、PHPファイルをブラウザ上で読み込み、閲覧したユーザのPCにどのソフトウェアがインストールされているか確認し、閲覧したPCの状況に応じてエクスプロイトコードを読み込む。たとえば、Adobe ReaderおよびAcrobatの古い脆弱性である「CVE-2010-0188」を使用した不正なPDFファイルがダウンロードされる。同社では、利用しているPCを常に最新の状態にしておくことを強く推奨している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「お名前.com デスクトップクラウド」に不正アクセス、情報が公開された顧客に上限300万円の特別見舞金

    「お名前.com デスクトップクラウド」に不正アクセス、情報が公開された顧客に上限300万円の特別見舞金

  2. ニフティの回線申込・受付管理システムに不正アクセス、最大54万2,513件の会員情報に影響

    ニフティの回線申込・受付管理システムに不正アクセス、最大54万2,513件の会員情報に影響

  3. コストコを装った迷惑メールに注意を呼びかけ

    コストコを装った迷惑メールに注意を呼びかけ

  4. Gunosy の社内業務用アカウントの認証情報を用いた不正ログイン、取引先や役員・従業員等の情報が流出

    Gunosy の社内業務用アカウントの認証情報を用いた不正ログイン、取引先や役員・従業員等の情報が流出

  5. 「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

    「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

ランキングをもっと見る
PageTop