Webサイト改ざんに関する注意喚起を発表、2013年4月以降に約1,000件のインシデント報告を受領(JPCERT/CC) | ScanNetSecurity
2026.10.08(木)

Webサイト改ざんに関する注意喚起を発表、2013年4月以降に約1,000件のインシデント報告を受領(JPCERT/CC)

 JPCERTコーディネーションセンター(JPCERT/CC)は7日、「Webサイト改ざんに関する注意喚起」を発行した。JPCERT/CCでは、2013年4月以降に約1000件と、多数のWebサイト改ざんに関するインシデント報告を受領しているという。

脆弱性と脅威 脅威動向
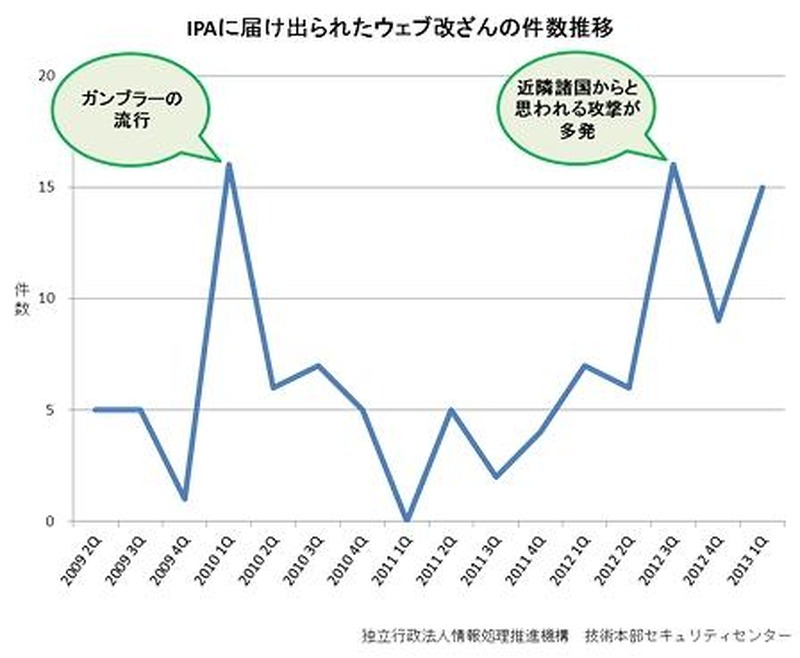
情報処理推進機構(IPA)に届け出られたウェブ改ざんの件数推移(直近4年間)
情報処理推進機構(IPA)に届け出られたウェブ改ざんの件数推移(直近4年間) 全 4 枚 拡大写真
 JPCERTコーディネーションセンター(JPCERT/CC)は7日、「Webサイト改ざんに関する注意喚起」を発行した。JPCERT/CCでは、2013年4月以降に約1000件と、多数のWebサイト改ざんに関するインシデント報告を受領しているという。

 改ざんされたWebサイトの多くに、攻撃サイトへと誘導するiframeや難読化されたJavaScriptが埋め込まれており、サイトを閲覧すると攻撃サイトに誘導される。攻撃サイトには「Exploit kit」と呼ばれる攻撃ツールが設置されている場合が多く、攻撃サイトに誘導されたPCに、Oracle JavaやAdobeAcrobat/ReaderやAdobe Flashなどがインストールされ、かつ脆弱性が内在している場合には、PCがマルウェアに感染してしまう可能性があるとのこと。

また、攻撃に使用されている一部のマルウェアには、FTP/SSHクライアントやWebブラウザなどに保存されている過去に入力したアカウント情報などを窃取する機能を有しているものがあり、Webコンテンツ更新に使用されるアカウント情報がマルウェアにより窃取されている可能性もあるという。

 JPCERT/CCでは、攻撃に使用されている脆弱性は既知のものであるため、PCのOSやソフトウェアを最新版にすることで、マルウェアに感染する可能性を低減できるとしている。またWebサイトの管理者に対し、コンテンツが改ざんされていないか確認するとともに、必要な対策を施すことを呼びかけている。

相次ぐWebサイト改ざんに対し、JPCERT/CCが注意喚起

《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. 異なる手法による別の不正アクセスが判明「ニッポンレンタカーアプリ」

    異なる手法による別の不正アクセスが判明「ニッポンレンタカーアプリ」

  2. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

  3. 「PhotoGoods」に不正アクセス、カード情報が漏えいした可能性

    「PhotoGoods」に不正アクセス、カード情報が漏えいした可能性

  4. 「カイクラサービス紹介サイト」に複数の不正プログラム、サーバ内のデータを外部に送信した形跡は確認されず

    「カイクラサービス紹介サイト」に複数の不正プログラム、サーバ内のデータを外部に送信した形跡は確認されず

  5. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

ランキングをもっと見る
PageTop