可視化したネットワーク上にサイバー攻撃関連の情報を表示する技術(NICT) | ScanNetSecurity
2026.11.12(木)

可視化したネットワーク上にサイバー攻撃関連の情報を表示する技術(NICT)

NICTは、組織内ネットワークにおける通信状況とサイバー攻撃の警告とを、統合的かつ視覚的に分析可能なプラットフォーム「NIRVANA改」を開発したと発表した。

製品・サービス・業界動向 業界動向
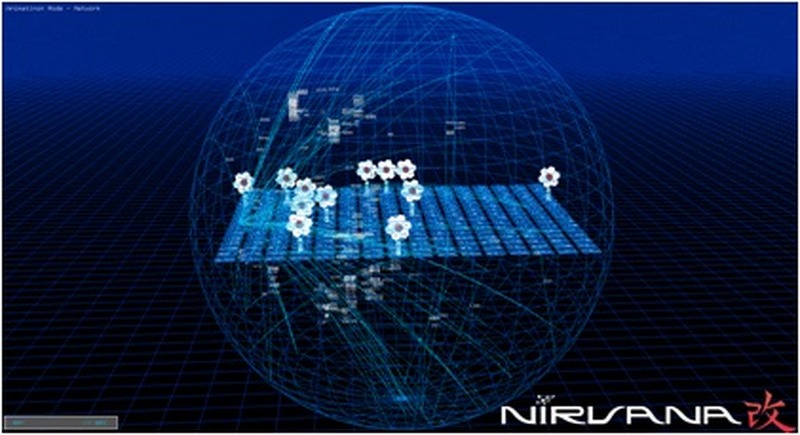
NIRVANA改の可視化画面(俯瞰図)
NIRVANA改の可視化画面(俯瞰図) 全 2 枚 拡大写真
独立行政法人情報通信研究機構(NICT)は6月10日、組織内ネットワークにおける通信状況とサイバー攻撃の警告とを、統合的かつ視覚的に分析可能なプラットフォーム「NIRVANA改」を開発したと発表した。NIRVANA改は、NICTが開発し研究成果の社会還元を進めてきたネットワークリアルタイム可視化システム「NIRVANA」に、新たにセキュリティ分析機能を追加したもの。また、ファイアウォールや侵入検知システムなどの各種セキュリティ検知・防御システムからの警告を集約・可視化することで、組織内ネットワークで進行するサイバー攻撃の統合的かつ迅速な観測・分析を可能にしている。

NIRVANA改では、リアルタイムに可視化された組織内ネットワークの中から、サイバー攻撃に関連した異常な通信を検知し、その通信の送信元の直上にアラートを表示する。また、組織内ネットワークはアドレスブロック単位からIPアドレス単位の表示まで柔軟に変更でき、シームレスなドリルダウンが可能。さらに、ファイアウォールや侵入検知システムなど、各種セキュリティ検知・防御システムからのアラートも可視化でき、統合的な分析プラットフォームとして機能する。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  3. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  4. 中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

    中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

  5. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

ランキングをもっと見る
PageTop