「Plesk」旧版の脆弱性を悪用する新たなエクスプロイト、改ざん対策を(トレンドマイクロ) | ScanNetSecurity
2026.10.02(金)

「Plesk」旧版の脆弱性を悪用する新たなエクスプロイト、改ざん対策を(トレンドマイクロ)

トレンドマイクロは、「Plesk」の旧バージョンに新たなエクスプロイトコードが確認されたことにより、Web改ざんの危険性が一層高まったとしてブログで注意喚起を発表している。

脆弱性と脅威 脅威動向
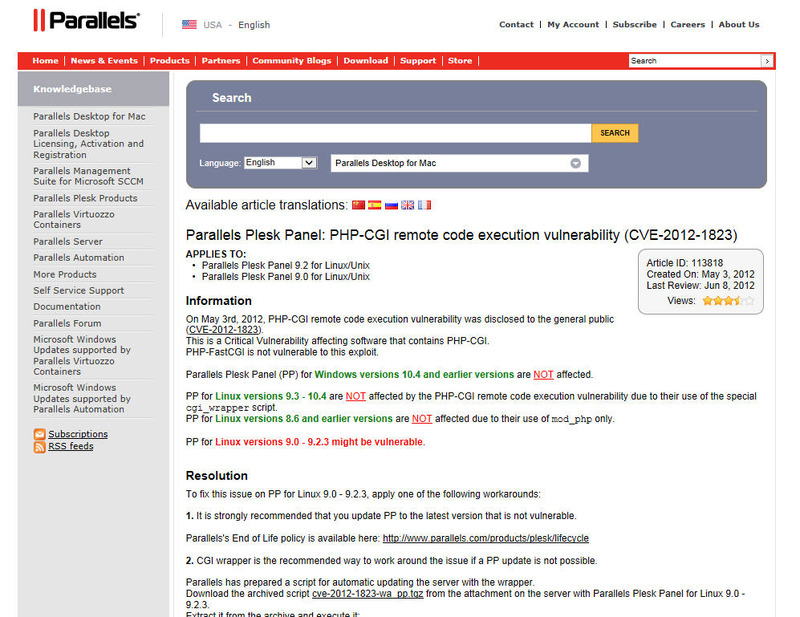
「Parallels」による脆弱性情報
「Parallels」による脆弱性情報 全 1 枚 拡大写真
トレンドマイクロ株式会社は6月11日、米「Parallels」の人気ホスティング向けコントロールパネル「Plesk」の旧バージョンに新たなエクスプロイトコードが確認されたことにより、Web改ざんの危険性が一層高まったとしてブログで注意喚起を発表している。6月5日、「Kingcope」と名乗る人物が、完全開示のメーリングリスト上でこの脆弱性に対するエクスプロイトコードを初めて報告した。この脆弱性は、該当のエクスプロイトコードによって容易に利用され、その結果、Webサービスに対する特権を持つコンピュータのセキュリティが完全に侵害されてしまう。なお、影響を受けたアプリケーションにおけるPHPの不適切な設定が、この脆弱性の原因となっている。

Kingcopeによって公開されたこのエクスプロイトコードは、引数によってPHPのインタプリタを直接呼び出す。例えば「allow_url_include」という引数は、攻撃者にあらゆるPHPスクリプトをURLに含ませることを可能にし、また「suhosin.simulatio」は、シミュレーションモードにする際に利用されるもので、保護機能の低下につながる。Pleskは、Webサーバ「Apache」におけるデフォルト設定である「scriptAlias/phppath/”/usr/bin/”」を利用する。この設定は、攻撃者が「/phppath」をリクエストすると、ディレクトリ “/usr/bin” が直接呼び出されることを意味する。つまり攻撃者は、不正な引数を持つPHPのインタプリタを呼び出すことによって、簡単にこの脆弱性を利用することが可能となる。トレンドマイクロでは、旧バージョンのPleskを使用中のWeb管理者に対し、直ちに最新バージョンへのアップデートを行うことを推奨している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  2. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  3. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

  4. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

  5. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

ランキングをもっと見る
PageTop