月例セキュリティ情報5件を公開、最大深刻度「緊急」は1件(日本マイクロソフト) | ScanNetSecurity
2026.11.12(木)

月例セキュリティ情報5件を公開、最大深刻度「緊急」は1件(日本マイクロソフト)

日本マイクロソフトは、2013年6月のセキュリティ情報を公開した。最大深刻度「緊急」が1件、「重要」が4件という内容となっている。

脆弱性と脅威 セキュリティホール・脆弱性
2013年6月のセキュリティ情報
2013年6月のセキュリティ情報 全 1 枚 拡大写真
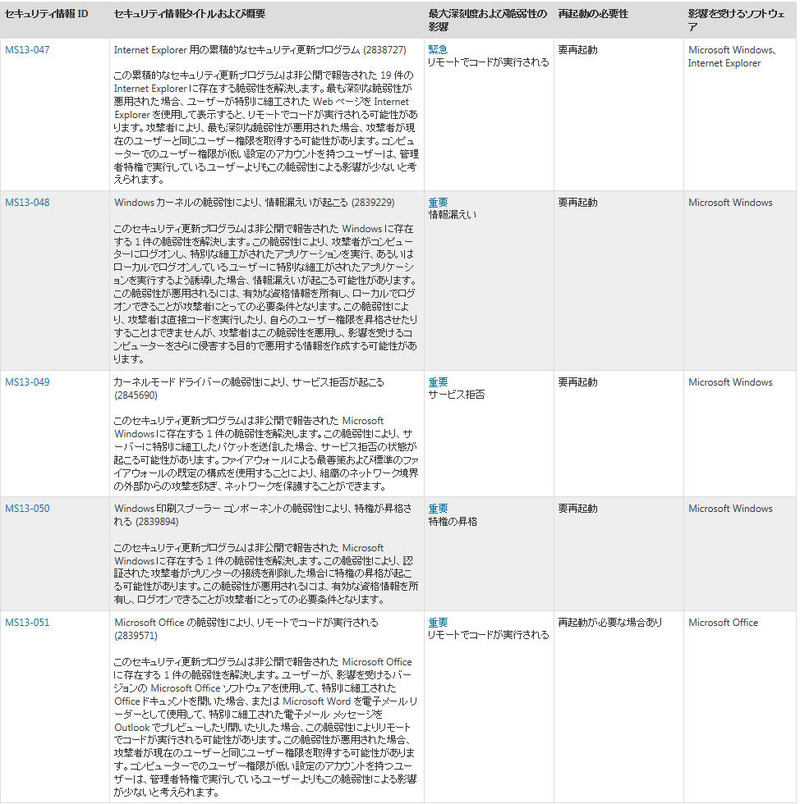
日本マイクロソフト株式会社は6月12日、2013年6月のセキュリティ情報を公開した。公開されたセキュリティ情報は事前通知通り5件で、最大深刻度「緊急」が1件、「重要」が4件となっている。内容は以下の通り(深刻度順)。

「緊急」
MS13-047:Internet Explorer 用の累積的なセキュリティ更新プログラム(2838727)要再起動

「重要」
MS13-048:Windows カーネルの脆弱性により、情報漏えいが起こる(2839229)要再起動
MS13-049:カーネルモード ドライバーの脆弱性により、サービス拒否が起こる(2845690)要再起動
MS13-050:Windows 印刷スプーラー コンポーネントの脆弱性により、特権が昇格される(2839894)要再起動
MS13-051:Microsoft Office の脆弱性により、リモートでコードが実行される(2839571)再起動が必要な場合あり

このうち、MS13-051(CVE-2013-1331:影響なし)について、マイクロソフトは脆弱性を悪用しようとする標的型攻撃を確認している。また、適用に優先順位を設定する必要がある企業ユーザの場合は、MS13-047(Internet Explorer)、MS13-051(Microsoft Office)を優先的に適用するよう推奨している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  3. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  4. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  5. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

ランキングをもっと見る
PageTop