トヨタのニュースページが改ざん被害、ウイルス埋め込みも確認(トヨタ自動車) | ScanNetSecurity
2026.10.02(金)

トヨタのニュースページが改ざん被害、ウイルス埋め込みも確認(トヨタ自動車)

トヨタ自動車は、同社ホームページの一部において、第三者からの不正アクセスによりサイトが改ざんされていたことが判明したと発表した。

インシデント・事故 インシデント・情報漏えい
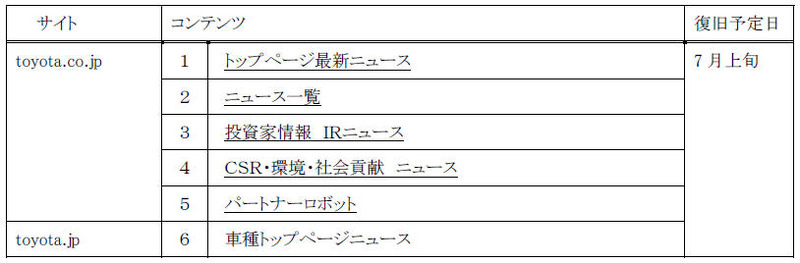
被害対象コンテンツへの入口コンテンツ
被害対象コンテンツへの入口コンテンツ 全 2 枚 拡大写真
トヨタ自動車株式会社は6月18日、同社ホームページの一部において、第三者からの不正アクセスによりサイトが改ざんされていたことが判明したと発表した。改ざんされていた可能性がある期間は、6月5日18時26分から6月14日21時47分までで、被害を受けたサイトおよびコンテンツは「http://www2.toyota.co.jp/jp/news/******」で始まるニュースコンテンツの以下の複数ページ。復旧は7月上旬を予定している。

toyota.co.jp
・トップページ最新ニュース
・ニュース一覧
・投資家情報 IRニュース
・CSR・環境・社会貢献 ニュース
・パートナーロボット

toyota.jp
・車種トップページニュース

同社では、改ざんの事実を確認した時点で改ざんのあったサーバを停止したほか、被害を受けなかったサイト・コンテンツでも一部閲覧できない状態としており、7月上旬に復旧予定。また、他サーバでは同様の問題が発生しないことを確認しているという。この改ざん期間中に、対象サイトに表示されたニュースを閲覧した場合、不正なプログラムが自動的に実行される状態にあった。詳細は調査中としている。なお、本件に伴う利用者の情報流出などは、現在のところ確認されていないとしている。改ざんの原因は、当該サーバに搭載していたシステムに、第三者が不正にアクセスし改ざんしたことと確認している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  3. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  4. 日本標準時の供給サービスで異常、誤った時刻を配信

    日本標準時の供給サービスで異常、誤った時刻を配信

  5. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

ランキングをもっと見る
PageTop