接続したPCの情報を盗むAndroidのハッキングツールを確認(エフセキュア) | ScanNetSecurity
2026.10.02(金)

接続したPCの情報を盗むAndroidのハッキングツールを確認(エフセキュア)

エフセキュアは、接続したWindowsマシンから情報を盗むハッキングツールへと携帯端末を根本的に変貌させるAndroidアプリを確認したとブログで発表した。

脆弱性と脅威 脅威動向
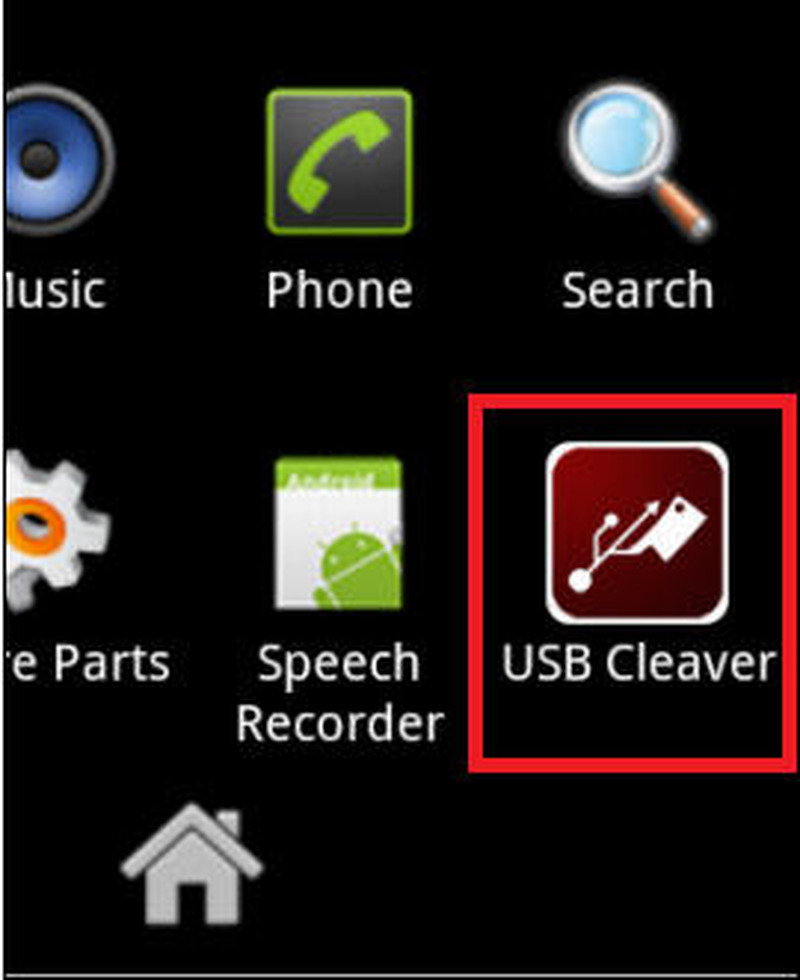
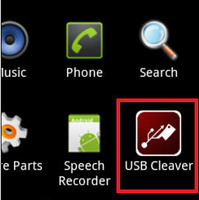
入手したサンプルを実行すると、USBCleaverという名前のアプリをデバイスにインストールする
入手したサンプルを実行すると、USBCleaverという名前のアプリをデバイスにインストールする 全 3 枚 拡大写真
エフセキュア株式会社は7月1日、接続したWindowsマシンから情報を盗むハッキングツールへと携帯端末を根本的に変貌させるAndroidアプリを確認したとブログで発表した。これは同社のセキュリティレスポンスアナリストのひとりであるYehが、Androidアプリに関する中国語のフォーラムで確認したもの。Yehはサンプルを入手し、実行すると「USBCleaver」という名前のアプリをデバイスにインストールした。

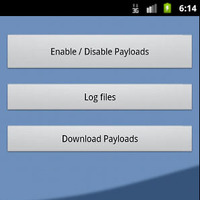
このアプリを起動すると、リモートサーバからzipファイルをダウンロードするようにユーザに指示をする。解凍、保存されたファイル群は基本的に、USB経由でデバイスがWindowsマシンに接続された際、特定の情報を取り込むために使われるユーティリティであった(同社の古い検知で大半のファイルが検知される)。これらのユーティリティは、接続されたPCからブラウザのパスワード(Firefox、Chrome、IE)、PCのWi-Fiのパスワード、PCのネットワーク情報を取り込む。同社によると、USBCleaverは後日潜入を試みる際の一助とすべく詳細情報を収集することで、標的型攻撃を円滑に進められるように設計されたように見えるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  3. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  4. 日本標準時の供給サービスで異常、誤った時刻を配信

    日本標準時の供給サービスで異常、誤った時刻を配信

  5. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

ランキングをもっと見る
PageTop