
ホームページの改ざん問題について調査結果を発表、顧客情報の流出などは確認されず(トヨタ自動車)
トヨタ自動車は、6月20日に発覚した同社ホームページの改ざん問題について、調査結果を発表した。
脆弱性と脅威
脅威動向
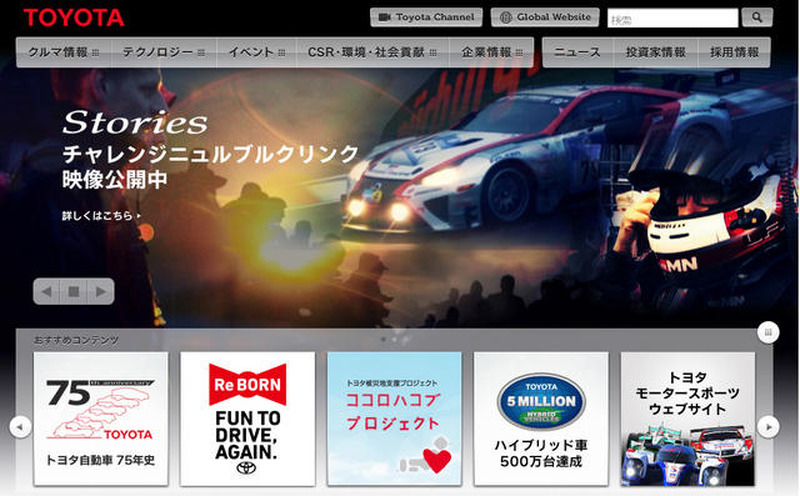
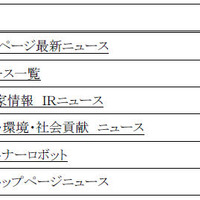
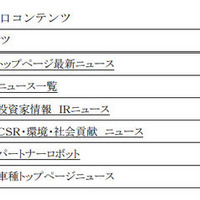
調査結果によると、改ざんの被害にあったのは「http://www2.toyota.co.jp/jp/news/」以下のニュースコンテンツの一部で、6月5日18時26分から14日21時47分の間に、第三者による改ざんと修復が繰り返し行われていた。
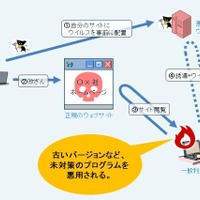
改ざん期間中、Javaのバージョンが古いWindowsパソコンを使い、対象コンテンツを閲覧した場合、不正なサイトに誘導され、不正なプログラムが自動的にインストール、実行される可能性があったほか、その状態のままパソコンの利用を継続した場合、パソコン内部に保管されている情報やウェブサイト利用時に入力するID・パスワードが抜き取られる可能性があるという。
なお、主要メーカー提供ウイルス対策ソフトが最新の状態であれば、不正プログラムの実行を未然に防ぐほか、不正プログラムを検知・駆除できることを確認。現在のところ、顧客情報の流出などは確認されていないとしている。
同社では、改ざん期間中に当該コンテンツにアクセスした可能性がある利用者に対し、セキュリティソフトを最新の状態にし、不正プログラムの検索・駆除の実施をするよう、引き続き注意を呼びかけている。
トヨタ、HP改ざんについて調査結果を発表…旧型Windows PC利用者は注意を
《纐纈敏也@DAYS@レスポンス》
関連記事
この記事の写真
/


