「Googleグループ」の意図しない情報公開に注意喚起、設定方法を紹介(ラック) | ScanNetSecurity
2026.10.02(金)

「Googleグループ」の意図しない情報公開に注意喚起、設定方法を紹介(ラック)

ラックは、「Googleグループ」における意図しない情報公開が行われてしまうリスクに関し、注意喚起を発表した。

脆弱性と脅威 脅威動向
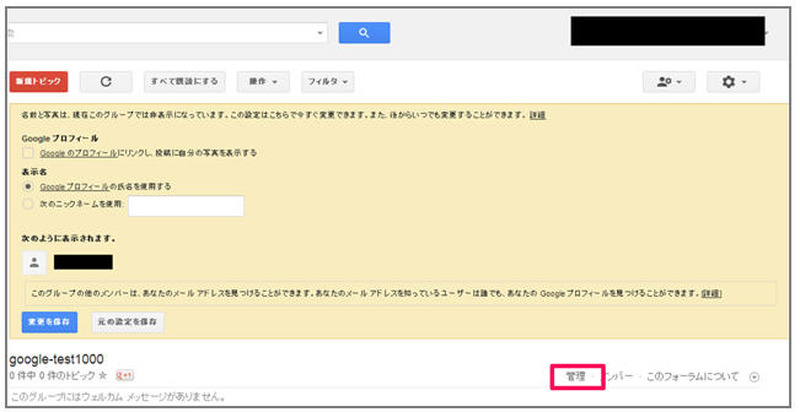
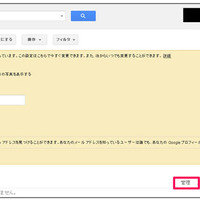
「Googleグループ」の設定画面から「管理」をクリックする
「Googleグループ」の設定画面から「管理」をクリックする 全 4 枚 拡大写真
株式会社ラックは7月10日、同日に報道された「Googleグループ」における意図しない情報公開が行われてしまうリスクに関し、注意喚起を発表した。同社の顧客より問い合わせがなされ、本件が広く企業に対して情報セキュリティリスクにつながる可能性を認めたための発表となった。Googleグループは、企業内の業務においてメンバーとグループをつくり、インターネットを通して情報を共有できるサービス。ユーザが、メールやWebインタフェースを使って情報やファイルをGoogleグループ上に登録すると、その情報を複数の人で同時に閲覧することが可能となり、一種のグループウェア的な利用ができる。

しかし、本サービスの利用登録した初期の状態では、すべての情報がインターネットに公開される設定となっている。本来の意味で、グループ内で閲覧者を限定して運用をする場合には、閲覧範囲の設定を正しく変更しなければならない。同社の調査においても、本サービスを使用している国内外の組織が投稿した情報に関して、意図せず「情報公開」に至っているケースが多数確認され、本件が深刻なリスクにつながっている。

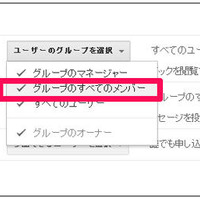
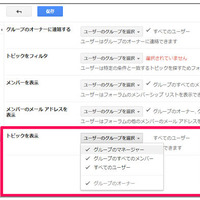
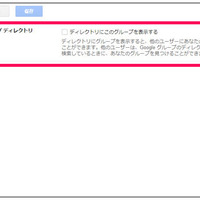
設定を確認、変更するには、Googleグループの設定画面の「管理」から「情報」をクリックし、「基本的な権限」の「すべてのユーザ」のチェックを外す。また、「アクセス権限」をクリックし、「トピックを表示」の「ユーザグループを選択」から「すべてのユーザ」のチェックを外す。さらに、「ディレクトリ」の「グループディレクトリ」の「ディレクトリにこのグループを表示する」のチェックボックスを外す。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

    「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

  5. 不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

    不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

ランキングをもっと見る
PageTop