日本の安全保障を狙う攻撃を確認、添付ファイルのクリックでPC乗っ取りも(エフセキュアブログ) | ScanNetSecurity
2026.10.02(金)

日本の安全保障を狙う攻撃を確認、添付ファイルのクリックでPC乗っ取りも(エフセキュアブログ)

サイバーディフェンス研究所の福森大喜氏は、ゲストブロガーとして参加するエフセキュアブログで、日本の安全保障に関する業務に携わる人たちに対してマルウェア付きのメールが届いているとして、その手口を紹介している。

脆弱性と脅威 脅威動向
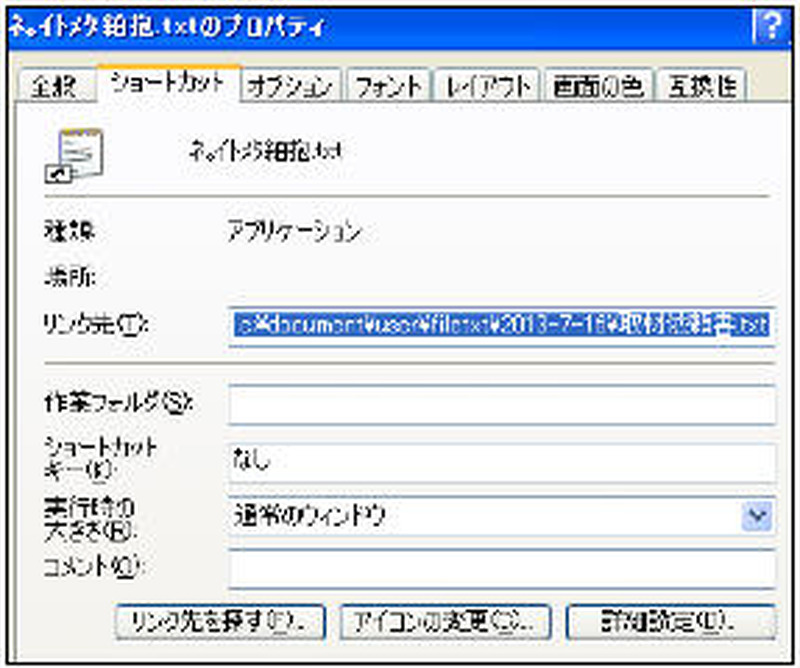
プロパティを確認すると、txtファイルへのショートカットになっているように見える
プロパティを確認すると、txtファイルへのショートカットになっているように見える 全 2 枚 拡大写真
サイバーディフェンス研究所の福森大喜氏は、ゲストブロガーとして参加するエフセキュアブログで7月25日、日本の安全保障に関する業務に携わる人たちに対してマルウェア付きのメールが届いているとして、その手口を紹介している。これは、メールの添付ファイルとして「取材依頼書」というファイル名のzipファイルが届くというもの。このファイルを展開すると、テキストファイルへのショートカットが入っている。

プロパティを確認すると、確かにtxtファイルへのショートカットになっているように見える。しかし、リンク先の欄を左にスクロールしていくと、別の文字列が出てきて、本当のリンク先は%ComSpec% ...であることがわかる。%ComSpec%というのはコマンドプロンプト(cmd.exe)を意味するので、このリンク先の欄で攻撃者が指定した命令を実行させられてしまう、つまりは攻撃者にPCを乗っ取られてしまうことになる。今回の事例では、もしショートカットをクリックしてしまうと、感染したPCのフォルダやファイルの情報を盗み出し、最終的にはPC内のファイルの内容を盗み出す仕組みになっていた。福森氏は、人から送られてきたショートカットはクリックしてはいけないと警告している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 「クロネコ代金後払いサービス」に不正アクセス

    「クロネコ代金後払いサービス」に不正アクセス

  5. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

ランキングをもっと見る
PageTop