
月例セキュリティ情報8件を公開、最大深刻度「緊急」は3件(日本マイクロソフト)
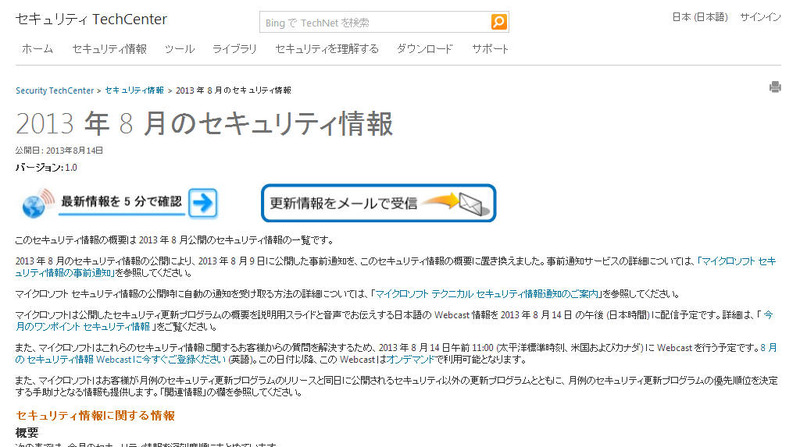
日本マイクロソフトは、2013年8月のセキュリティ情報を公開した。公開されたセキュリティ情報は事前通知通り8件で、最大深刻度「緊急」が3件、「重要」が5件。
脆弱性と脅威
セキュリティホール・脆弱性
「緊急」
MS13-059:Internet Explorer 用の累積セキュリティ更新プログラム(2862772)要再起動
MS13-060:Unicode スクリプト プロセッサの脆弱性により、リモートでコードが実行される(2850869)再起動が必要な場合あり
MS13-061:Microsoft Exchange Server の脆弱性により、リモートでコードが実行される(2876063)再起動が必要な場合あり
「重要」
MS13-062:リモート プロシージャ コールの脆弱性により、特権が昇格される(2849470)要再起動
MS13-063:Windows カーネルの脆弱性により、特権が昇格される(2859537)要再起動
MS13-064:Windows NAT ドライバーの脆弱性により、サービス拒否が起こる(2849568)要再起動
MS13-065:ICMPv6 の脆弱性により、サービス拒否が起こる(2868623)要再起動
MS13-066:Active Directory フェデレーション サービスの脆弱性により、情報漏えいが起こる(2873872)再起動が必要な場合あり
このうち、MS13-061(複数の脆弱性が存在)およびMS13-063(CVE-2013-2556)の脆弱性については一般で公開されていた。また、適用に優先順位を設定する必要がある企業ユーザの場合は、MS13-059(Internet Explorer)、および、MS13-060(Unicode スクリプト プロセッサ)を優先的に適用するよう推奨している。
関連記事
この記事の写真
/




