モバイルマルウェアが半年で30%増加--フォーティネットレポート(フォーティネット) | ScanNetSecurity
2026.09.18(金)

モバイルマルウェアが半年で30%増加--フォーティネットレポート(フォーティネット)

フォーティネットは、2013年1月1日から7月31日までのFortiGuard脅威動向調査の結果を公表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
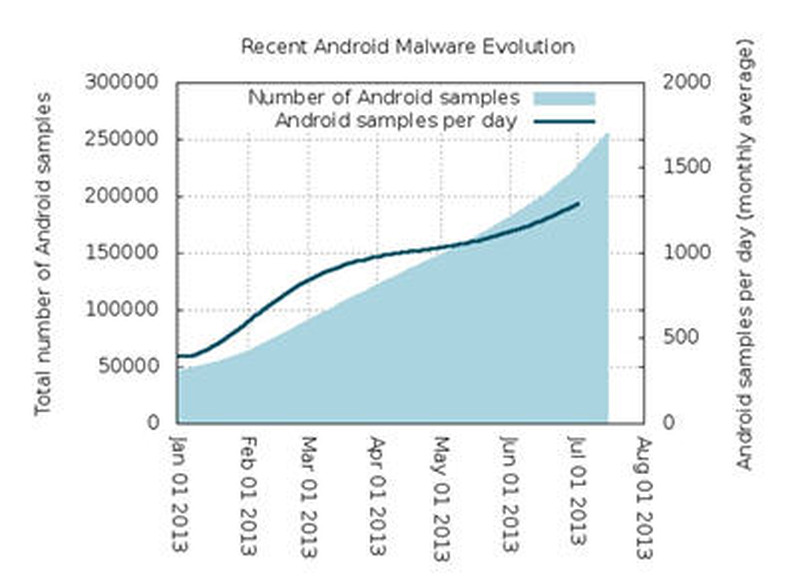
2013年1月~7月までのAndroidマルウェアの増加
2013年1月~7月までのAndroidマルウェアの増加 全 2 枚 拡大写真
フォーティネットジャパン株式会社(フォーティネット)は8月19日、2013年1月1日から7月31日までのFortiGuard脅威動向調査の結果を公表した。これによると、FortiGuard Labsにおいて過去6カ月間で観測されたモバイルマルウェアの数が30%増加した。チームは現在、1日あたり1,300の新たなサンプルを観測しており、300以上の固有のAndroidマルウェアファミリーおよび250,000以上の固有の不正Androidサンプルの追跡を行っているという。

また、Ruby on Rails、Java、Adobe Acrobat、Apacheは最新のパッチを公開しているが、攻撃者たちがいまだにこれらの古い脆弱性を悪用していることがレポートで明らかになっている。1月には、Ruby on Railsにリモートからコードを実行される脆弱性が発表され、同じく1月にJavaのサンドボックスを迂回し、任意のJavaコードを実行できるゼロデイ エクスプロイトが発見されている。攻撃者は現時点でも、これらの脆弱性が修正されていないWebサーバを検索し、攻撃しようとしている。レポートではこのほか、Acrobat/Acrobat Readerを狙ったゼロデイ攻撃や、CDorkedがApacheを攻撃ことなどを紹介している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  2. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  3. 表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

    表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

  4. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

  5. マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

    マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

ランキングをもっと見る
PageTop