韓国における2013年上半期の脅威動向(アンラボ) | ScanNetSecurity
2026.11.18(水)

韓国における2013年上半期の脅威動向(アンラボ)

アンラボは、2013年上半期のPC・モバイルセキュリティ脅威の動向を発表した。

脆弱性と脅威 脅威動向
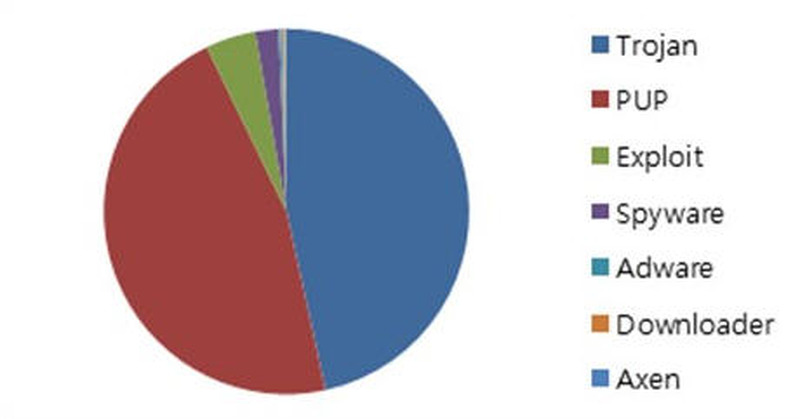
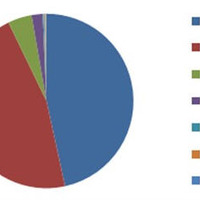
マルウェアの類型別の受理件数
マルウェアの類型別の受理件数 全 1 枚 拡大写真
株式会社アンラボは8月20日、2013年上半期のPC・モバイルセキュリティ脅威の動向を発表した。これはアンラボコリアより発表されたもので、上半期におけるPCセキュリティ脅威および上半期のモバイルセキュリティ脅威の動向、ユーザ課金を誘導する悪性アプリの急増、韓国のスマートフォンユーザを狙ったマルウェアの増加がまとめられている。PCセキュリティ脅威の動向では、3月20日と6月25日の二度にわたり発生した政府機関、報道機関および金融機関をターゲットにした大規模なセキュリティ事故を取り上げている。それぞれ攻撃対象は共通だが、攻撃手法は異なっていた。

また、メモリパッチ機能を利用したインターネットバンキングマルウェアの出現、韓国のソフトウェアをターゲットにしたゼロデイ脆弱性の増加、韓国の特色が強くなるモバイルマルウェア、オンラインゲームのアカウント情報を奪取するファーミング結合型マルウェア、国家間対立を誘発するインターネットサイバー攻撃の表面化なども紹介している。モバイルセキュリティ脅威の動向では、2013年上半期にモバイルマルウェアが急増したこと、情報流出および課金を誘導するトロイの木馬が多数占めていることを挙げている。2013年上半期には15種のマルウェアが韓国のユーザに流布され、12種のマルウェアが新たに発見された。これまでに確認されたマルウェアのうち11種の亜種が作成され、韓国のスマートフォンユーザを脅かしているという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  2. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  3. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  4. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  5. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

ランキングをもっと見る
PageTop