「ロリポップ!」のサイト改ざん、パーミッションの設定不備を悪用(paperboy&co.) | ScanNetSecurity
2026.09.18(金)

「ロリポップ!」のサイト改ざん、パーミッションの設定不備を悪用(paperboy&co.)

paperboy&co.は、「ロリポップ!レンタルサーバー」において、第三者からの大規模攻撃によりWordPressを利用しているユーザのサイトが改ざんされる被害が発生したことについて続報を発表した。

インシデント・事故 インシデント・情報漏えい
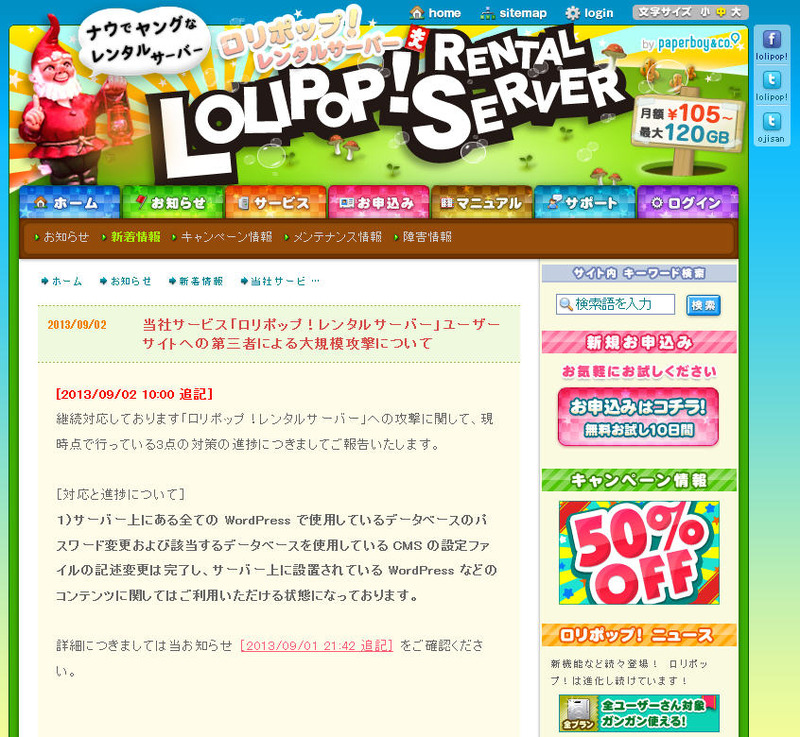
paperboy&co.による発表
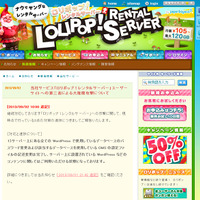
paperboy&co.による発表 全 1 枚 拡大写真
株式会社paperboy&co.は9月2日、同社が提供する「ロリポップ!レンタルサーバー」において、第三者からの大規模攻撃によりWordPressを利用しているユーザのサイトが改ざんされる被害が発生したことについて、続報を発表した。これは8月29日に確認されたもので、ユーザの管理画面に不正アクセスされ、8,438件のサイトでデータの改ざんや不正ファイルの設置がなされたというもの。

8月30日には、改ざんの手法としてWordPressのプラグインやテーマの脆弱性を侵入経路として、同社のパーミッションの設定不備を利用されたことが原因であることを確認したと発表している。WordPressの設定ファイルであるwp-config.phpからデータベース接続に必要な情報を抜き出して情報を書き換えられたもので、それ以外のデータに影響はないとしている。同社では引き続き対策を進めており、随時その進捗状況を発表している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  2. 表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

    表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

  3. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  4. プラグインの脆弱性を悪用 ~ 「洛西進学教室」「進学館」に不正アクセス

    プラグインの脆弱性を悪用 ~ 「洛西進学教室」「進学館」に不正アクセス

  5. 秋葉原路上で「ゼルダの伝説」海賊版を販売した男性らを逮捕(ACCS)

    秋葉原路上で「ゼルダの伝説」海賊版を販売した男性らを逮捕(ACCS)

ランキングをもっと見る
PageTop