Linuxシステムに深刻な危害を与えるトロイの木馬スパイウェアを発見(Dr.WEB) | ScanNetSecurity
2026.10.05(月)

Linuxシステムに深刻な危害を与えるトロイの木馬スパイウェアを発見(Dr.WEB)

Dr.WEBは「2013年8月のウイルス脅威」を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
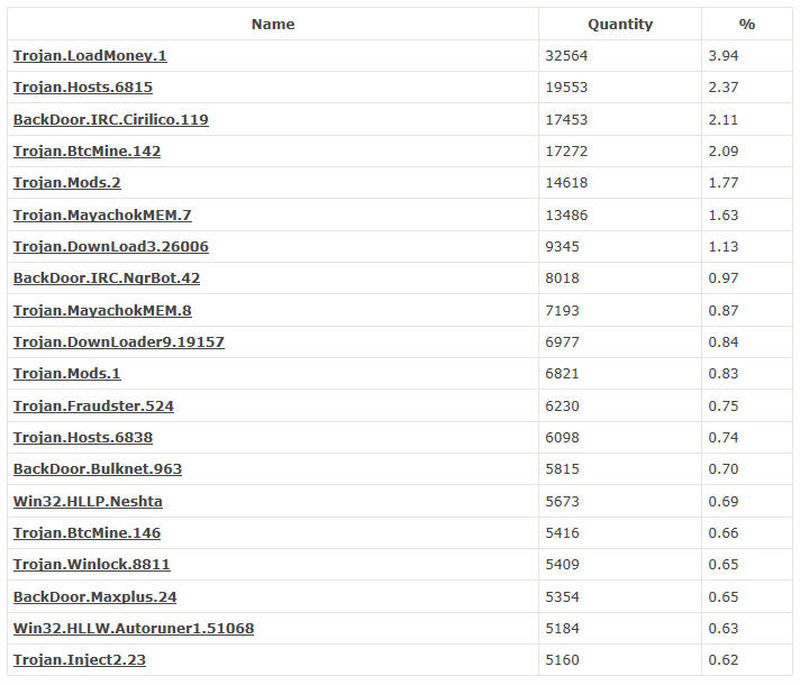
8月にDr.Web CureIt!によって最も多く検出された脅威
8月にDr.Web CureIt!によって最も多く検出された脅威 全 1 枚 拡大写真
株式会社Doctor Web Pacific(Dr.WEB)は9月13日、「2013年8月のウイルス脅威」を発表した。「Dr.Web CureIt!」によって収集された統計によると、2013年8月に最も多く検出された脅威は「Trojan.Loadmoney.1」で、感染したシステム内でDNSサーバIPアドレスを含むhostsファイルを改変する「Trojan.Hosts.6815」が2番目に多く検出された。3番目にはIRCボットである「BackDoor.IRC.Cirilico.119」が、4番目には感染したコンピュータのリソースを利用してビットコインをマイニングする「Trojan.BtcMine.142」が検出されている。

8月後半には、「Linux.Hanthie」が解析された。このトロイの木馬は、「FormGrabberボット」および「Linux BackDoor」を使用している。主な目的は、Webページ内でユーザが入力したデータを犯罪者に送信することで、Mozilla Firefox、Google Chrome、Opera、Chromium、Ice Weasel内にグラバーを挿入し、またバックドアとしても機能することでC&Cサーバとの通信を暗号化する。モバイルデバイスを狙った脅威に関しては比較的穏やかな月となった。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

    「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

  2. 池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

    池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

  3. 池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

    池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

  4. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  5. 日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

    日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

ランキングをもっと見る
PageTop