高度サイバー攻撃対処のためのリスク評価等のガイドライン(試行版)決定(NISC) | ScanNetSecurity
2026.11.08(日)

高度サイバー攻撃対処のためのリスク評価等のガイドライン(試行版)決定(NISC)

NISCは、「情報セキュリティ対策推進会議第13回会合」について発表した。

製品・サービス・業界動向 業界動向
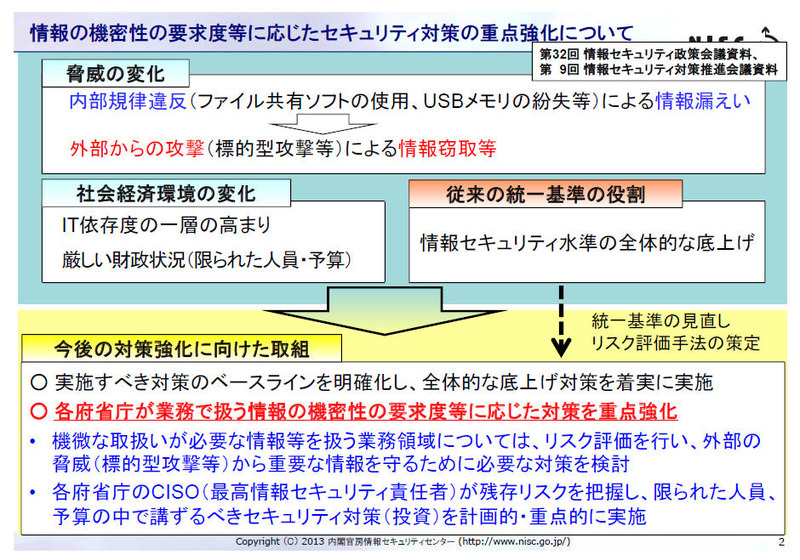
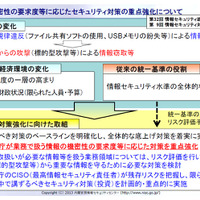
情報の機密性の要求度等に応じたセキュリティ対策の重点強化について
情報の機密性の要求度等に応じたセキュリティ対策の重点強化について 全 4 枚 拡大写真
内閣官房セキュリティセンター(NISC)は9月26日、同日に開催された「情報セキュリティ対策推進会議第13回会合」について発表した。同会合では、「高度サイバー攻撃対処のためのリスク評価等のガイドライン(試行版)」についての決定、および「政府機関の情報セキュリティ対策のための統一基準群」の見直しの方向性についての報告、各省庁で共用できるセキュアなグループウェアサービスについての報告が行われた。

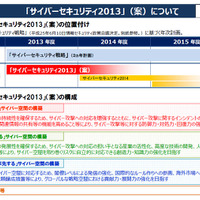
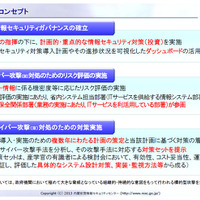
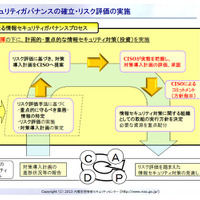
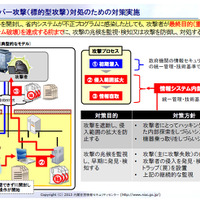
ガイドラインについては、標的型攻撃等の高度サイバー攻撃による脅威が深刻化していることから、重要な情報を守るため、各府省庁が、業務システムに防護策を計画的、重点的に講じていくためのガイドラインを定めた。情報セキュリティガバナンスの確立、高度サイバー攻撃対処のためのリスク評価の実施、高度サイバー攻撃対処のための対策実施をコンセプトに、情報セキュリティガバナンスの確立・リスク評価および高度サイバー攻撃(標的型攻撃)対処のための対策を実施するとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  2. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

  3. 「@cosme」に不正アクセス、約300万人の会員情報が漏えい

    「@cosme」に不正アクセス、約300万人の会員情報が漏えい

  4. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

  5. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

ランキングをもっと見る
PageTop