
内閣サイバーセキュリティセンター(NISC:National center of Incident readiness and Strategy for Cybersecurity)記事一覧
「DNS? インフラの話でしょ? 自分には関係なさそう」そう考えるセキュリティ管理者が Infoblox Exchange Tokyo 2025 に参加すべき三つ以上の理由PR
研修・セミナー・カンファレンス
正当な理由ない限り脆弱性関連情報を第三者に開示せず ~「情報セキュリティ早期警戒パートナーシップガイドライン」に則した対応を呼びかけ
製品・サービス・業界動向
経産省「サプライチェーン強化に向けたセキュリティ対策評価制度」事前対策支援サービスを BBSec が提供
製品・サービス・業界動向
内閣官房に国家サイバー統括室を設置
製品・サービス・業界動向
なぜ世のセキュリティカンファレンスは前よりも面白くなったのか? ~ Proofpoint Protect Tour 2025 Japan レポートPR
研修・セミナー・カンファレンス
NISC、中小企業向けセミナー「経営層が知りたいセキュリティ対策」3/10 オンライン開催
研修・セミナー・カンファレンス
NISC が DDoS 攻撃の対策呼びかけ
脆弱性と脅威
NISC の抜本的強化項目に記載「プロテクティブDNS」とは? ~ 「Infoblox Exchange 2024 Tokyo」11 / 20 開催PR
研修・セミナー・カンファレンス
豪州主導国際文書「イベントログと脅威検知のためのベストプラクティス」に共同署名、システム内寄生戦術への技術的対策示す
製品・サービス・業界動向
NISC、横断的アタックサーフェスマネジメント事業開始 各府省庁や独立行政法人等の情報システムが対象
製品・サービス・業界動向
経団連「サイバーセキュリティ強化 WG」報告
研修・セミナー・カンファレンス
NISCを騙る不審な電話に注意喚起、サイバー攻撃の賠償や保険料要求
脆弱性と脅威
第16回「日ASEANサイバーセキュリティ政策会議」結果公表
製品・サービス・業界動向
中国を背景とするサイバー攻撃グループ「BlackTech」によるサイバー攻撃に注意呼びかけ
脆弱性と脅威
NISCのメール関連システムへの不正アクセス、JPCERT/CCへの影響
インシデント・事故
NISCのメール関連システムからデータ漏えいの可能性、メーカーで確認できなかった機器の脆弱性が原因
インシデント・事故
NISC「サイバーセキュリティ 2023」を決定
調査・レポート・白書・ガイドライン
警察庁とNISC、DDoS 攻撃に注意喚起
脆弱性と脅威
“判明した時点で第一報的公表を検討することが望ましい” ~「サイバー攻撃被害に係る情報の共有・公表ガイダンス」公表
調査・レポート・白書・ガイドライン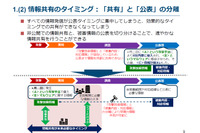
セキュリティインシデント情報共有の5W1H ~ 情報共有と公表のガイダンス案が公開 意見募集も
調査・レポート・白書・ガイドライン
NISC、公的機関や企業の偽サイトを注意喚起
脆弱性と脅威
サイバー攻撃被害に係る情報の共有・公表ガイダンス検討会を開催
製品・サービス・業界動向
NISC、セキュリティ関連の人材育成プログラム実施団体へ 厚労省の教育訓練給付講座指定の活用呼びかけ
製品・サービス・業界動向
ランサムウェアによるサイバー攻撃やEmotet感染増加を踏まえサイバーセキュリティ対策の強化を呼びかけ
脆弱性と脅威
北京冬季オリンピック公式アプリが不正アクセスを招く可能性、警察庁ほか注意喚起
脆弱性と脅威
NISC 注意喚起、ApacheLog4j の脆弱性(CVE-2021-44228)を悪用する実証コードも公開
脆弱性と脅威
NISC、セキュリティ・ポータルサイトに掲載する普及啓発・人材育成施策を募集
製品・サービス・業界動向
NISC「ランサムウェア特設ページ STOP! RANSOMWARE」を開設、関係機関での取組と紹介
製品・サービス・業界動向
3回目となる新たなサイバーセキュリティ戦略を報告、近年の脅威に対抗する3つの方向性を提示
調査・レポート・白書・ガイドライン
NISC、2020年東京オリンピック・パラリンピック競技大会に乗じたサイバー攻撃に警戒
脆弱性と脅威
NISC、政府サイバーセキュリティ予算 重点化方針まとめる
製品・サービス・業界動向
NISCのサイバーセキュリティ情報共有訓練参加者の個人情報流出、富士通 プロジェクト情報共有ツールへの不正アクセスで
インシデント・事故
「セキュリティ⾃給率の低迷」「サプライチェーンリスク」「データ活用」他、NISC 今後取り組むべき 6 つの課題
調査・レポート・白書・ガイドライン
NISC、大型連休明けに確認が必要な4点の情報について製品名を挙げて注意喚起
脆弱性と脅威
NISC、政府機関等における業務でのLINE 利用状況調査を公表
調査・レポート・白書・ガイドライン
NISC、具体例や悪用された脆弱性を示しランサムウェアによるサイバー攻撃について注意喚起
脆弱性と脅威
感染症の流行を追加、NISC「中央省庁における情報システム運用継続計画ガイドライン」改訂
調査・レポート・白書・ガイドライン
NISCの連休前後のセキュリティ注意喚起は実務性高い~具体的製品名・脆弱性・マルウェア名を列挙
脆弱性と脅威
NISC、重要インフラ事業者等に向けSalesforce 製品の設定不備に注意喚起
脆弱性と脅威
利用者中心の行政サービス設計 12 箇条、首相官邸が明示
調査・レポート・白書・ガイドライン
NISC、年末年始休暇に伴うセキュリティ上の留意点公開
脆弱性と脅威
NISC、SolarWinds Orion Platform ソフトウェア利用システムへのサイバー攻撃を注意喚起
脆弱性と脅威
2021年「サイバーセキュリティ月間」行事募集開始、オンラインイベントも可
研修・セミナー・カンファレンス
NISC、ランサムウェアによるサイバー攻撃に注意喚起
脆弱性と脅威
夏期休暇に伴いテレワーク関連リスク注意呼びかけ(NISC)
脆弱性と脅威
政府機関向けにクラウドサービス事業者を評価する制度を開始(総務省ほか)
製品・サービス・業界動向
政府機関、重要インフラ事業者、国民一般向けにテレワーク留意点を公開(NISC)
調査・レポート・白書・ガイドライン
セキュリティ関係法令のQ&Aハンドブック公開、会社法や労働法までカバー(NISC)
製品・サービス・業界動向
重要インフラ14分野による分野横断的演習を開催、約5,000名が参加(NISC)
製品・サービス・業界動向
令和2年度サイバーセキュリティ政府予算881億円、10億円超が11施策(NISC)
製品・サービス・業界動向
小規模企業やNPOを対象に情報セキュリティハンドブックを公開(NISC)
製品・サービス・業界動向
「APT10」によるサイバー攻撃に強い懸念、各国の発表を支持(NISC)
脆弱性と脅威
重要インフラ14分野による分野横断的演習を12月13日に開催(NISC)
製品・サービス・業界動向
31年度サイバーセキュリティ政府予算853億円、10億円超は7施策(NISC)
製品・サービス・業界動向
サイバーセキュリティ基本法を一部改正、協議会設立など決定(NISC)
製品・サービス・業界動向
サイバーセキュリティ月間詳細発表、省庁対抗サイバーEKIDEN(攻撃対処訓練)も(NISC)
研修・セミナー・カンファレンス
サイバーセキュリティ月間初日イベント、ニコファーレで開催・中継(NISC)
研修・セミナー・カンファレンス
[数字でわかるサイバーセキュリティ] 2018年度政府サイバーセキュリティ予算、大規模予算施策一覧
特集
12回目となる重要インフラにおける分野横断的演習、今回は12月13日に開催(NISC)
製品・サービス・業界動向
来年度からは「日・ASEANサイバーセキュリティ政策会議」として継続(NISC)
製品・サービス・業界動向
在日外国人も対象に「サイバーセキュリティ国際キャンペーン」を実施(NISC)
製品・サービス・業界動向
30年度サイバーセキュリティ政府予算730億円、防衛省と厚労省が各45億円超(NISC)
製品・サービス・業界動向