20万台のAndroidデバイスで構成されるボットネットを確認(Dr.Web) | ScanNetSecurity
2026.11.21(土)

20万台のAndroidデバイスで構成されるボットネットを確認(Dr.Web)

Dr.WEBは、感染したAndroidデバイスで構成される世界最大規模のボットネットを発見したと発表した。

脆弱性と脅威 脅威動向
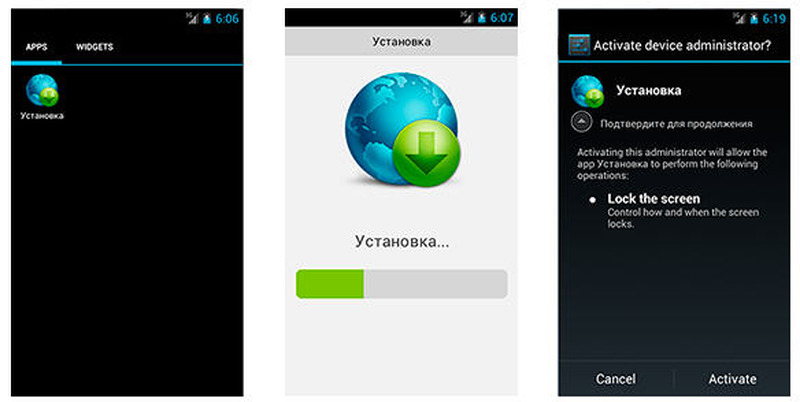
Android.SmsSend.754.originトロイの木馬はFlow_Player.apkという名前のapkアプリケーション
Android.SmsSend.754.originトロイの木馬はFlow_Player.apkという名前のapkアプリケーション 全 2 枚 拡大写真
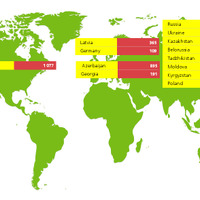
株式会社Doctor Web Pacific(Dr.WEB)は9月26日、感染したAndroidデバイスで構成される世界最大規模のボットネットを発見したと発表した。これまでに20万台を超えるスマートフォンが「Android.SmsSendプログラム」に感染し、ネットワークに追加されている。今回のケースでは、犯罪者の作成したサイトや感染してしまったサイトが主な感染源。感染したデバイス数が最も多かった国はロシアで、次いでウクライナ、カザフスタン、ベラルーシ共和国となっており、被害額は数十万ドルに上ると推定されるという。

犯罪者はこのボットネットに感染デバイスを加えるために、新たに発見された「Android.SmsSend.754.origin」のほか、2013年3月にDr.Webによって発見された「Android.SmsSend.412」をはじめ「Android.SmsSend.468.origin」「Android.SmsSend.585.origin」など複数の悪意あるプログラムを使用している。Android.SmsSend.754.originトロイの木馬は「Flow_Player.apk」という名前のapkアプリケーションであり、感染するとIMEI、アカウント残高、国名コード、携帯電話番号、オペレータコード、モデル名、OSバージョンなどの、感染したデバイスに関する情報を犯罪者に送信する。次にトロイの木馬は犯罪者からのコマンドを待ち、その応答として、指定された番号に対する特定のテキストの送信、アドレス帳に登録されている番号に対するSMSの大量送信、指定されたURLのブラウザ上での表示、特定のヘッダやテキストを含んだメッセージのデバイス画面上での表示などの動作を実行する。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

    SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

  2. インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

    インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

  3. ユミルリンクのメール配信サービスに不正アクセス、延べ4,786万4,147件の配信先情報が漏えい

    ユミルリンクのメール配信サービスに不正アクセス、延べ4,786万4,147件の配信先情報が漏えい

  4. Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

    Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

  5. ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

    ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

ランキングをもっと見る
PageTop