Windows XPは「攻撃に利用可能な場所がそこらじゅうにある」(エフセキュアブログ) | ScanNetSecurity
2026.10.15(木)

Windows XPは「攻撃に利用可能な場所がそこらじゅうにある」(エフセキュアブログ)

サイバーディフェンス研究所の福森大喜氏は、ゲストブロガーとして参加するエフセキュアブログで、Windows XPの危険性について発表している。

脆弱性と脅威 セキュリティホール・脆弱性
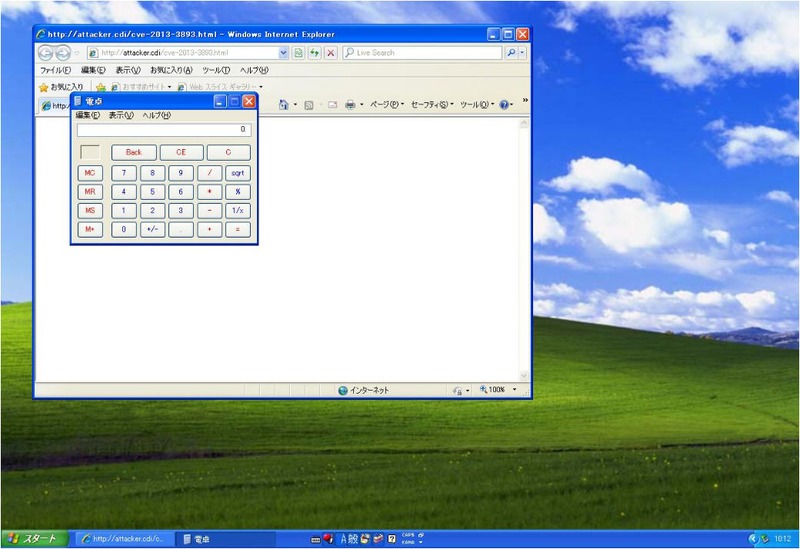
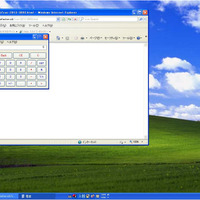
Windows XPでIE8の脆弱性を悪用し電卓を起動したところ
Windows XPでIE8の脆弱性を悪用し電卓を起動したところ 全 3 枚 拡大写真
株式会社サイバーディフェンス研究所の福森大喜氏は、ゲストブロガーとして参加するエフセキュアブログで10月8日、Windows XPの危険性について発表している。これによると、先日よりInternet Explorerのゼロデイ攻撃(CVE-2013-3893)がアジア各地で確認されており、Metasploitにも攻撃モジュールが組み込まれたことで危険性が高まっているという。

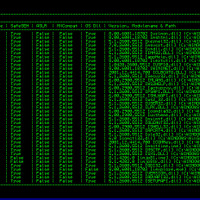
現在のところMetasploitで対象となっているのは、Office 2007/2010がインストールされているWindows 7のIE8/IE9のみであるが、Windows XPを攻撃するのは簡単で、Officeがインストールされていなくても攻撃が可能であるとして、XPユーザに警告している。攻撃が簡単な理由は、Windows 7ではASLRというメモリアドレスをランダムに配置する機能が備わっているのに対して、Windows XPではそのような機能がなく、攻撃に利用可能な場所がそこらじゅうにあるためだという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ConoHa WING byGMO に不正アクセス、不正プログラムを設置

    ConoHa WING byGMO に不正アクセス、不正プログラムを設置

  2. 防衛省、「サイバーコンテスト」過去問を体験できる特設ページ公開

    防衛省、「サイバーコンテスト」過去問を体験できる特設ページ公開

  3. ローソンのメールサーバから不審な英文メール送信

    ローソンのメールサーバから不審な英文メール送信

  4. 内定者 96 名のアドレス流出 ~ 江戸川区「採用内定式」開催案内のメール誤送信

    内定者 96 名のアドレス流出 ~ 江戸川区「採用内定式」開催案内のメール誤送信

  5. ドラマ「ブラッディ・マンデイ」ハッキングシーン製作秘話

    ドラマ「ブラッディ・マンデイ」ハッキングシーン製作秘話

ランキングをもっと見る
PageTop