制御システムの脆弱性、「開発元が理解できず」公開が遅れるケースも(エフセキュアブログ) | ScanNetSecurity
2026.10.02(金)

制御システムの脆弱性、「開発元が理解できず」公開が遅れるケースも(エフセキュアブログ)

サイバーディフェンス研究所の福森大喜氏は、ゲストブロガーとして参加するエフセキュアブログで制御システムの脆弱性について紹介している。

脆弱性と脅威 セキュリティホール・脆弱性
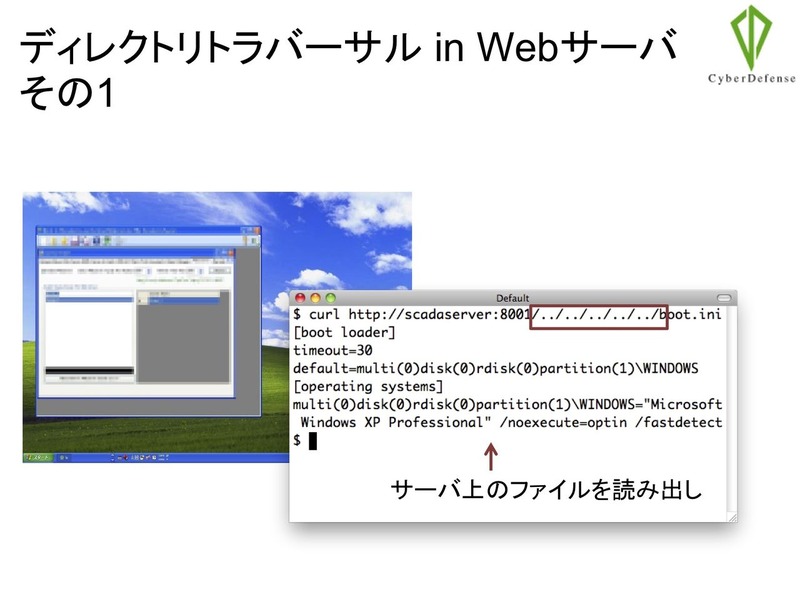
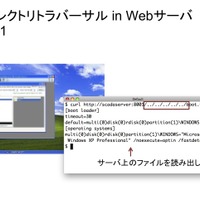
カンファレンスの際に福森氏が紹介したディレクトリトラバーサルの実例
カンファレンスの際に福森氏が紹介したディレクトリトラバーサルの実例 全 1 枚 拡大写真
サイバーディフェンス研究所の福森大喜氏は、ゲストブロガーとして参加するエフセキュアブログで12月19日、制御システムの脆弱性について紹介している。これは本年の2月、JPCERT/CCが主催する「制御システムセキュリティカンファレンス 2012」において、福森氏が制御システムが抱える脆弱性について具体的な事例を交えて、技術的な側面から発表した内容に関連するもの。調査の過程で発見された脆弱性は、米国の国土安全保障省の管轄で米国の制御システムセキュリティを担当する機関であるICS-CERTへ報告した。

その際に報告した脆弱性のうちの1件が、ようやく2012年9月にアドバイザリという形で公開された。しかし、このアドバイザリは脆弱性が修正されたことをアナウンスするものではなく、脆弱性が存在するにも関わらず放置され続けていることを注意喚起するという内容であった。この脆弱性はディレクトリトラバーサルであったが、脆弱性を理解できず、再現もできないと主張する開発元と、福森氏との再三にわたるやり取りを見ていたICS-CERTが業を煮やした形だ。報告から情報公開までに8カ月近くかかったという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  3. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  4. 日本標準時の供給サービスで異常、誤った時刻を配信

    日本標準時の供給サービスで異常、誤った時刻を配信

  5. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

ランキングをもっと見る
PageTop