企業向け製品の標的型サイバー攻撃対策を強化(トレンドマイクロ) | ScanNetSecurity
2026.09.28(月)

企業向け製品の標的型サイバー攻撃対策を強化(トレンドマイクロ)

トレンドマイクロは、エンドポイント対策製品とメールゲートウェイ対策製品に、標的型サイバー攻撃のブロックおよび効率的な対処が可能となる新機能を搭載する。

製品・サービス・業界動向 新製品・新サービス
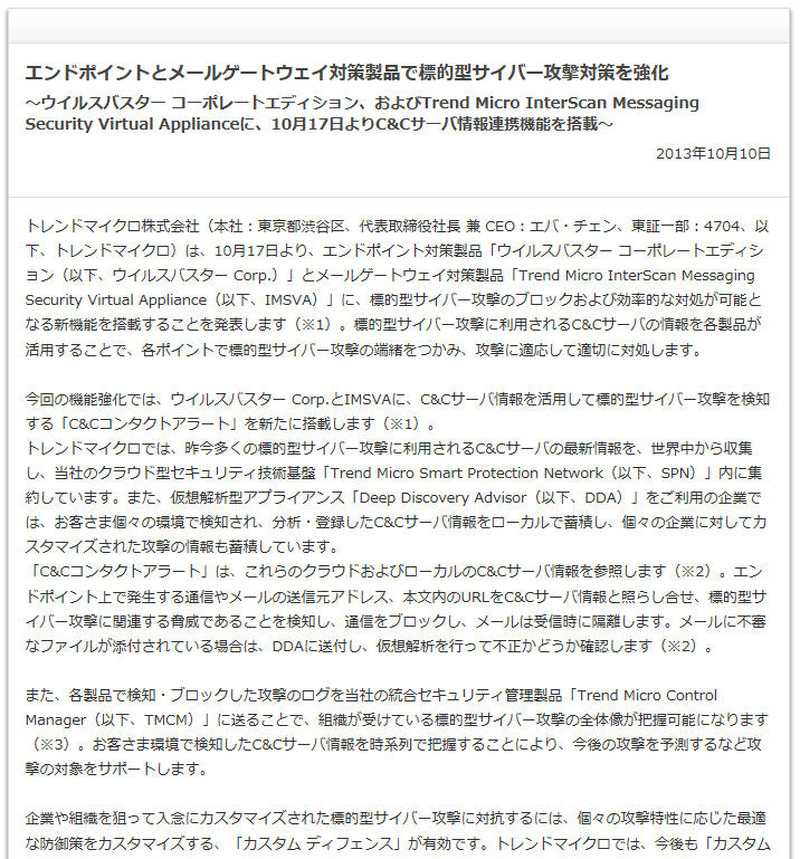
トレンドマイクロによる発表
トレンドマイクロによる発表 全 1 枚 拡大写真
トレンドマイクロ株式会社は10月10日、エンドポイント対策製品「ウイルスバスター コーポレートエディション(ウイルスバスター Corp.)」とメールゲートウェイ対策製品「Trend Micro InterScan Messaging Security Virtual Appliance(IMSVA)」に、標的型サイバー攻撃のブロックおよび効率的な対処が可能となる新機能を搭載すると発表した。標的型サイバー攻撃に利用されるC&Cサーバの情報を各製品が活用することで、各ポイントで標的型サイバー攻撃の端緒をつかみ、攻撃に適応して適切に対処する。

今回の機能強化では、ウイルスバスター Corp.とIMSVAに、C&Cサーバ情報を活用して標的型サイバー攻撃を検知する「C&Cコンタクトアラート」を新たに搭載する。同社では、世界中から収集したC&Cサーバの最新情報をクラウド型セキュリティ技術基盤「Trend Micro Smart Protection Network(SPN)」内に集約している。また、仮想解析型アプライアンス「Deep Discovery Advisor(DDA)」を利用している企業では、個々の環境で検知され、分析・登録したC&Cサーバ情報をローカルで蓄積し、個々の企業に対してカスタマイズされた攻撃の情報も蓄積している。

「C&Cコンタクトアラート」は、これらのクラウドおよびローカルのC&Cサーバ情報を参照するもの。エンドポイント上で発生する通信やメールの送信元アドレス、本文内のURLをC&Cサーバ情報と照らし合せ、標的型サイバー攻撃に関連する脅威であることを検知し、通信をブロックし、メールは受信時に隔離する。メールに不審なファイルが添付されている場合は、DDAに送付し仮想解析を行って不正かどうか確認する。また、各製品で検知・ブロックした攻撃のログを同社の統合セキュリティ管理製品「Trend Micro Control Manager(TMCM)」に送ることで、組織が受けている標的型サイバー攻撃の全体像が把握できる。顧客の環境で検知したC&Cサーバ情報を時系列で把握することにより、今後の攻撃を予測するなど攻撃の対象をサポートする。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「@cosme」に登録した個人情報が20分間閲覧可能に、社内でのファイル受け渡し時に外部ファイル転送サービスを利用

    「@cosme」に登録した個人情報が20分間閲覧可能に、社内でのファイル受け渡し時に外部ファイル転送サービスを利用

  2. REXTにランサムウェア攻撃、流出した可能性のある情報の一部がインターネット上に掲載

    REXTにランサムウェア攻撃、流出した可能性のある情報の一部がインターネット上に掲載

  3. 旭化成の元従業員が不正競争防止法違反で逮捕、機密情報持ち出し中国企業「山東聖泉」へ流出

    旭化成の元従業員が不正競争防止法違反で逮捕、機密情報持ち出し中国企業「山東聖泉」へ流出

  4. PCデポのメールドメインの認証情報を不正利用、約1,800通の不審メールを送信

    PCデポのメールドメインの認証情報を不正利用、約1,800通の不審メールを送信

  5. ネット証券等の不正取引被害が拡大、金融庁が注意喚起 2026年8月は4社で25件の不正取引

    ネット証券等の不正取引被害が拡大、金融庁が注意喚起 2026年8月は4社で25件の不正取引

ランキングをもっと見る
PageTop