株式会社アイスタイルは9月16日、「@cosme」に登録された個人情報漏えいの可能性について発表した。
これは9月2日に、同社内で同社従業員が個人情報を含むファイルの受渡しを実施した際、外部ファイル転送サービスを利用したところ、ファイルの公開設定に不備があり、ダウンロード用URLを知り得る者であれば誰でもファイルへアクセスできる状態となっていたというもの。
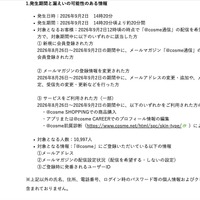
アクセス可能であったのは9月2日午後2時20分頃からの約20分間で、対象となるのは2026年9月2日午前12時頃の時点で「@cosme通信」の配信を希望する設定になっていた顧客で、対象期間中に下記のいずれかに該当する10,997人の個人情報(メールアドレス、メールマガジンの配信設定状況、登録時に発番されるユーザーID )。
1.新規に会員登録した顧客
2026年8月26日~2026年9月2日の期間中に、メールマガジン「@cosme通信」の配信を希望して新規に会員登録した顧客
2.メールマガジンの登録情報を変更した顧客
2026年8月26日~2026年9月2日の期間中に、メールアドレスの変更・追加や、メールマガジンの配信設定、受信先の変更・更新などを行った顧客
3.サービスを利用した顧客(一部)
2026年8月26日~2026年9月2日の期間中に、下記のいずれかを利用した顧客の一部
@cosme SHOPPINGでの商品購入
アプリまたは@cosme CAREERでのプロフィール情報の編集
@cosme肌質診断による肌質の登録
同社では対象の顧客に、メールにて個別に連絡を行っている。
同社では発覚後に当該ファイルを同サービス上から削除する措置を講じている。
同社では下記の再発防止策を徹底するとのこと。
・運用ルールの見直しとシステム化の推進
人為的ミスが発生しないよう手動によるデータ抽出の廃止等のシステム的な管理体制の構築に向けて早急に検討をすすめる。
・社内管理体制の強化と教育の徹底
個人情報を取り扱う際のセキュリティに係る手続きを再徹底するとともに、全社的な情報セキュリティ教育を実施し、管理体制の強化に努める。