ランサムウェア「CryptoLocker」、「ZBOT」を経て感染することで増す脅威(トレンドマイクロ) | ScanNetSecurity
2026.10.30(金)

ランサムウェア「CryptoLocker」、「ZBOT」を経て感染することで増す脅威(トレンドマイクロ)

トレンドマイクロは、最新版の「身代金要求型不正プログラム」とされる「CryptoLocker」についてブログで詳細情報を紹介している。

脆弱性と脅威 脅威動向
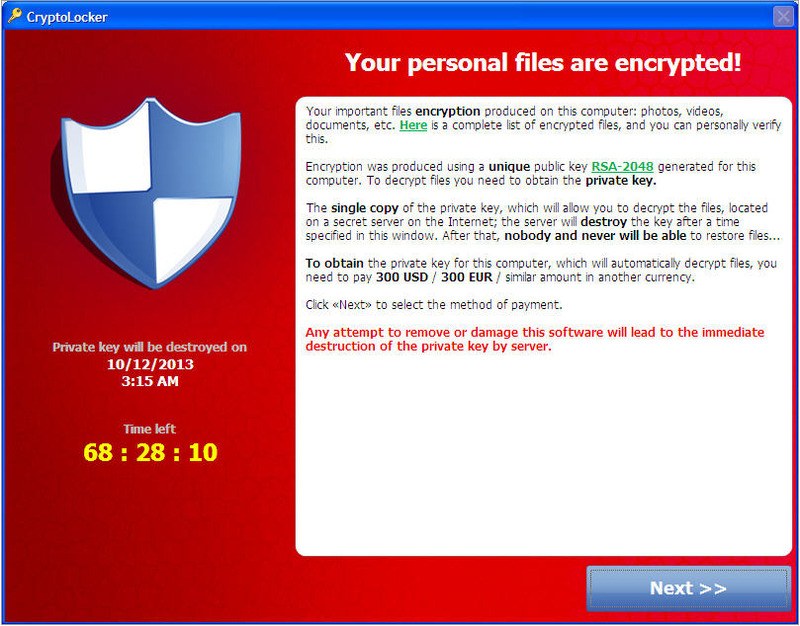
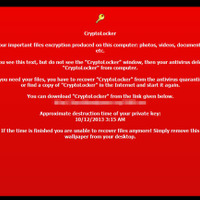
復号化ツール購入を促す画面
復号化ツール購入を促す画面 全 3 枚 拡大写真
トレンドマイクロ株式会社は10月23日、最新版の「身代金要求型不正プログラム」とされる「CryptoLocker」についてブログで詳細情報を紹介している。「CryptoLocker」は、特定のファイルを暗号化し、その後 300米ドル(または 300ユーロ)の復号化ツールをユーザに示すことにより、代金の支払いを強いるランサムウェア。同社トレンドラボは今月、あるスパムメール活動の報告を受け、これが「CryptoLocker」の感染に関与していると断定した。

この大量に送信されたメッセージは、「TROJ_UPATRE」ファミリに属する不正なファイルが添付されており、同社のクラウド型セキュリティ基盤「Trend Micro Smart Protection Network」からのフィードバックを用いて、ランサムウェア「CryptoLocker」と「TROJ_UPATRE」ファミリとを結び付ける情報を確認。そして「TROJ_UPATRE.VNA」として検出される不正なファイルが添付されたメールを確認した。

添付ファイルが実行されると、他のファイルをダウンロードし「cjkienn.exe」として保存する(「TSPY_ZBOT.VNA」として検出)。そして「TSPY_ZBOT.VNA」は、「TROJ_CRILOCK.NS」として検出される「CryptoLocker」をダウンロードする。この脅威によりサイバー犯罪者は、収集した情報を利用し銀行における不正取引を行うことが可能となる。また「CryptoLocker」が原因で、ユーザは個人のファイルや重要なファイルにアクセスすることができなくなる。同社ではこの脅威を「特段厄介である」としている。なお、暗号化にはAES暗号とRSA暗号を併せた方法を利用していることも判明した。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  2. 石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

    石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

  3. 医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

    医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

  4. 釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

    釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

  5. 「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

    「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

ランキングをもっと見る
PageTop