官民連携によるマルウェア対策支援プロジェクト「ACTIVE」をスタート(総務省) | ScanNetSecurity
2026.10.26(月)

官民連携によるマルウェア対策支援プロジェクト「ACTIVE」をスタート(総務省)

 総務省は11月1日、官民連携による国内のインターネット利用者を対象としたマルウェア対策支援プロジェクト「ACTIVE(Advanced Cyber Threats response InitiatiVE)」をスタートした。NTTコミュニケーションズ(NTT Com)などが、すでに参画を発表している。

製品・サービス・業界動向 新製品・新サービス
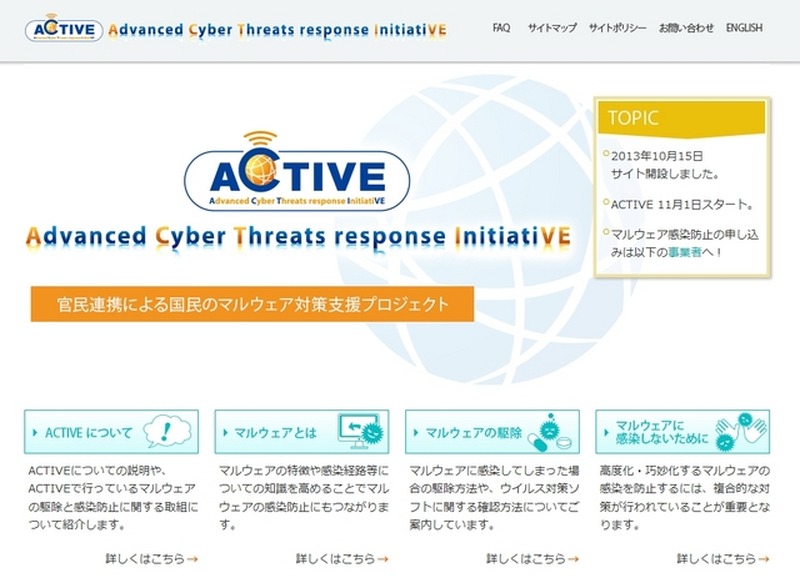
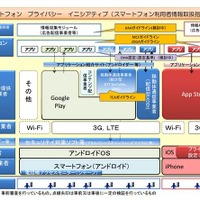
「ACTIVE」プロジェクトサイト
「ACTIVE」プロジェクトサイト 全 2 枚 拡大写真
 総務省は11月1日、官民連携による国内のインターネット利用者を対象としたマルウェア対策支援プロジェクト「ACTIVE(Advanced Cyber Threats response InitiatiVE)」をスタートした。NTTコミュニケーションズ(NTT Com)などが、すでに参画を発表している。

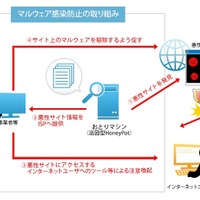
 「ACTIVE」は、インターネットに接続された「おとりマシン(巡回型ハニーポット)」を用いて、複数のWebサイトにアクセスを行い、閲覧するだけでマルウェアに感染するサイトを発見し、これらをリスト化するプロジェクト。マルウェアの感染防止と駆除の取組を支援するため、11月1日よりスタートした。

 今回NTT Comでは、具体的な取組みとして、「OCNツールバー」(gooスティック)におけるマルウェアサイト警告機能を強化、同日より提供を開始した。従来保有していたフィッシングサイトのURLに、本プロジェクトが作成するリストを加え、ユーザーが該当サイトを閲覧しようとした際に、注意を促し、閲覧の中止を推奨する画面をポップアップ表示する。

 なお同種の取り組みは、常時安全セキュリティ24(ニフティ)、ネットバリアベーシック(NTTぷらら)においても行われる。

官民連携のマルウェア対策支援「ACTIVE」がスタート……各社が警告機能を強化

《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  2. PHP に複数の任意のコードが実行可能な脆弱性

    PHP に複数の任意のコードが実行可能な脆弱性

  3. Apache Tomcat に複数の脆弱性

    Apache Tomcat に複数の脆弱性

  4. 「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

    「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

  5. 厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

    厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

ランキングをもっと見る
PageTop