日本が攻撃者の本格的な活動ターゲットに--四半期動向(トレンドマイクロ) | ScanNetSecurity
2026.10.29(木)

日本が攻撃者の本格的な活動ターゲットに--四半期動向(トレンドマイクロ)

トレンドマイクロは、日本国内および海外でのセキュリティ動向を分析した報告書「2013年第3四半期セキュリティラウンドアップ」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
「2013年第3四半期セキュリティラウンドアップ」
「2013年第3四半期セキュリティラウンドアップ」 全 3 枚 拡大写真
トレンドマイクロ株式会社は11月7日、日本国内および海外でのセキュリティ動向を分析した報告書「2013年第3四半期セキュリティラウンドアップ」を公開した。同四半期の脅威動向として「オンライン詐欺」に分類されるオンライン銀行詐欺ツール、ランサムウェア、偽セキュリティソフト、フィッシング詐欺、ワンクリック詐欺の国内外での活発化を挙げている。

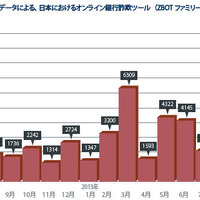
日本ではこれらの検出数が過去最多となった。オンライン銀行詐欺ツール(ZBOTファミリー、SPYEYEファミリー)は8月に9,282件の検出数となり、また「マネーミュール」と呼ばれる不正送金の実行役を「求人」する日本語スパムメールも初めて出現した。このことから、攻撃者が本格的に日本を活動のターゲットとしてきたと推測している。

ソーシャル&クラウドの脅威では、海外では新型iPhoneの発売などに便乗したフィッシング詐欺が第2四半期から拡大し、今期も継続している。また米国では、免許証などの身分証明書をアップロードさせ、個人の情報を奪おうとする偽のモバイルオンライン銀行サイトのフィッシング詐欺サイトが出現した。日本では、ゲーム内のアイテムを狙うフィッシング詐欺サイトが多く確認された。

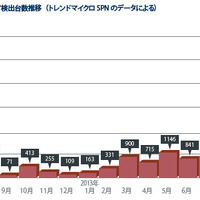
サイバー攻撃では、匿名ネットワーク「Tor」内のC&Cサーバに接続するバックドア「Mevade」が9月に初めて確認され、日本では発見から1カ月で検出数が22万件を越えた。モバイルでは、Androidを狙う不正、高リスクアプリの総数が9月に100万に到達した。日本では、同一攻撃者が登録デベロッパー名を変える手法で正規マーケット上に150以上のワンクリックウェアを公開していた例も確認された。また正規マーケット上から「Adobe Flash Player」を偽装する不正アプリが国内外で少なくとも5万件もダウンロードされた。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  2. 「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

    「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

  3. 医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

    医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

  4. 釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

    釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

  5. ルールに違反し外部生成AIサービスにパナソニックグループ従業員の個人情報をアップロード

    ルールに違反し外部生成AIサービスにパナソニックグループ従業員の個人情報をアップロード

ランキングをもっと見る
PageTop