SAPソフトを標的とするトロイの木馬を確認、今後の展開に注意(Dr.WEB) | ScanNetSecurity
2026.10.29(木)

SAPソフトを標的とするトロイの木馬を確認、今後の展開に注意(Dr.WEB)

Dr.WEBは、SAPエンタープライズソフトウェアを標的とする悪意のあるプログラムについて注意喚起を発表した。

脆弱性と脅威 脅威動向
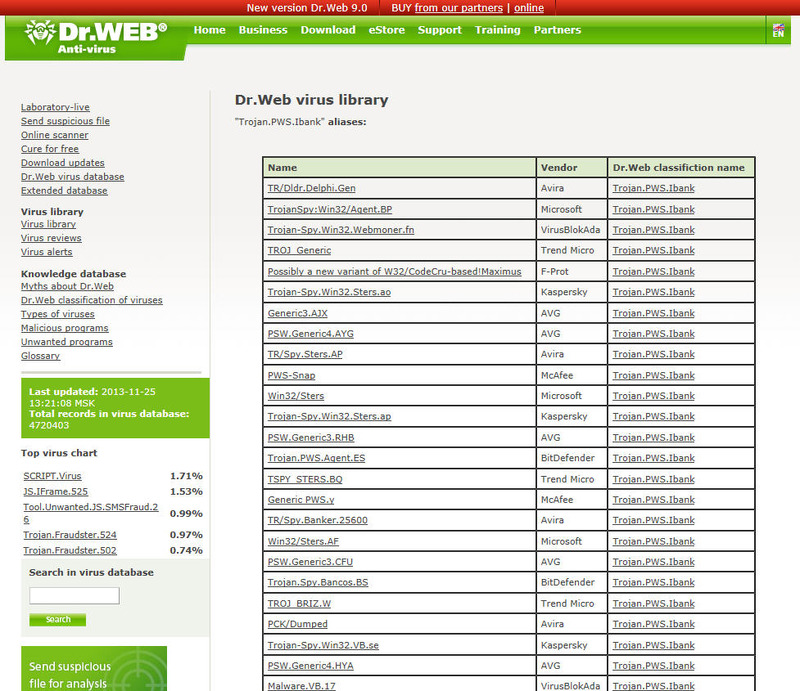
「Trojan.PWS.Ibank」の亜種一覧
「Trojan.PWS.Ibank」の亜種一覧 全 1 枚 拡大写真
株式会社Doctor Web Pacific(Dr.WEB)は11月25日、SAPエンタープライズソフトウェアを標的とする悪意のあるプログラムについて注意喚起を発表した。このプログラムは、個人情報だけでなくユーザが入力したパスワードをも盗む、「Trojan.PWS.Ibank」と名付けられ広く拡散されているバンキングトロイの木馬ファミリーに属している。ただし、IPC(Inter-Process Communication)ルーチンは改変され、SOCKS5サブルーチンは削除されている。一方で、このトロイの木馬の内部暗号化ルーチンは従来のままとなっている。

また、実行中のアプリケーションの名前を判別するルーチンが追加されており、その中にはSAPエンタープライズソフトウェアも含まれている。このソフトウェアは売上や税金などを管理するための多くのコンポーネントが組み込まれているため、結果として大量の機密情報を扱う。「Trojan.PWS.Ibank」は、ユーザのパスワードを盗んだり、ウイルス対策会社のサイトへのアクセスをブロックしたり、C&Cサーバから受け取ったコマンドを実行するほか、感染PC上にプロキシサーバやVNCサーバを起動したり、OSやブートセクターに修復不可能なダメージを与えるといった動作を行う。現在のところSAPの存在の確認と動作中のプロセスへのコードの挿入のみ動作しか確認されておらず、大きな損害は発生していない。ただし、今後大きな脅威に発展する可能性もあるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  2. 釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

    釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

  3. 「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

    「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

  4. ルールに違反し外部生成AIサービスにパナソニックグループ従業員の個人情報をアップロード

    ルールに違反し外部生成AIサービスにパナソニックグループ従業員の個人情報をアップロード

  5. 医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

    医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

ランキングをもっと見る
PageTop