業務横断型のERPパッケージ「SAP」のユーザーを狙うバックドア型不正プログラムを発見(トレンドマイクロ) | ScanNetSecurity
2026.11.02(月)

業務横断型のERPパッケージ「SAP」のユーザーを狙うバックドア型不正プログラムを発見(トレンドマイクロ)

 トレンドマイクロは11月25日、「SAP」のユーザーを狙うバックドア型不正プログラム「BKDR_SHIZ.TO(別名:Gamker)」が発見されたとして、注意喚起する文章を公開した。

脆弱性と脅威 脅威動向
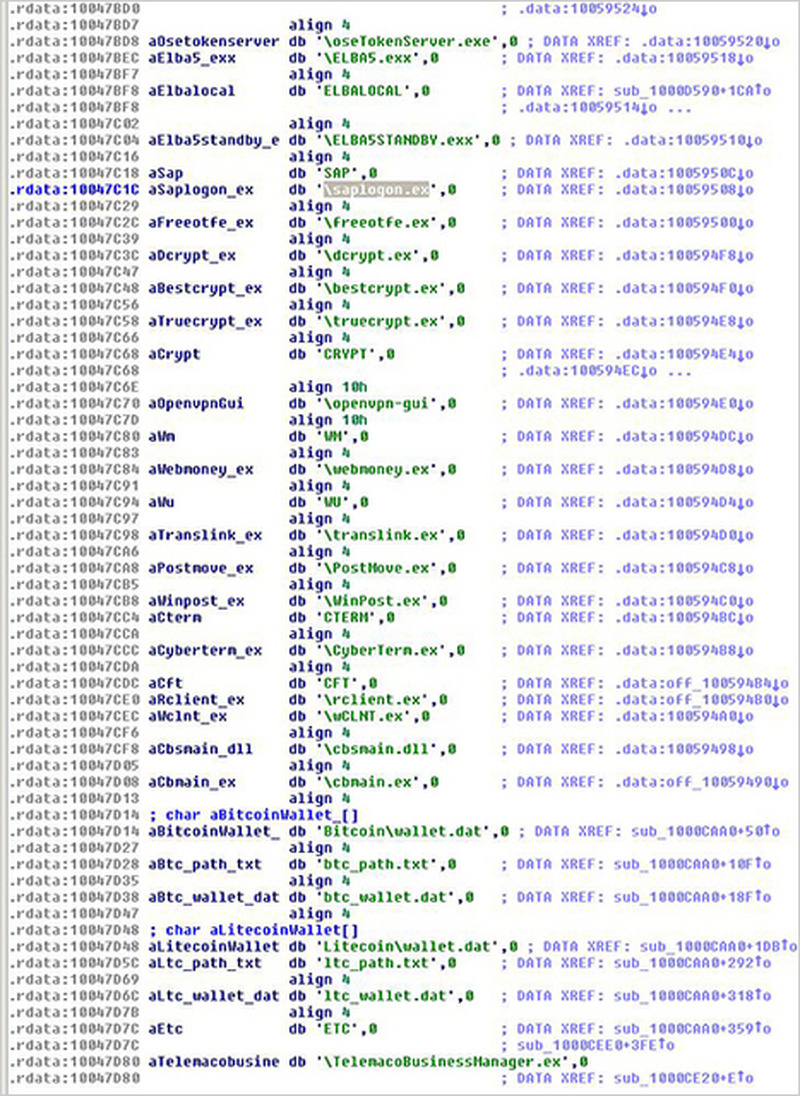
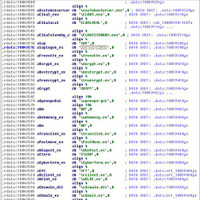
さなざまなアプリケーションが含まれた標的リスト
さなざまなアプリケーションが含まれた標的リスト 全 2 枚 拡大写真
 トレンドマイクロは11月25日、「SAP」のユーザーを狙うバックドア型不正プログラム「BKDR_SHIZ.TO(別名:Gamker)」が発見されたとして、注意喚起する文章を公開した。

 「SAP」は、ドイツSAP社が提供している、業務横断型のERPパッケージ。「BKDR_SHIZ.TO」は、2010年ごろに初めて検出された不正プログラムのファミリに属しており、特定アプリケーションのキー入力操作情報を記録する「キーロガー」に分類される。トレンドマイクロの解析によると、不正プログラムの持つリストに載ったアプリケーションが感染PC上にあれば、その位置が記録され、このバックドア型不正プログラムのコマンド&コントロール(C&C)サーバに送られる。

 さまざまなアプリケーションを標的にしているが、今回SAPを標的にしたことで、あらためて注目を集めた。一方で、対象となるアプリケーションは非常に幅広く、暗号化ソフト、電子通貨「Bitcoin(ビットコイン)」「Litecoin」のウォレットといった、他の種類のアプリケーションも対象となっている。またゲームも含まれている。

 BKDR_SHIZ.TOはそのほかにも、ファイルのダウンロードおよび実行、オペレーティングシステム(OS)の再起動、不正プログラム自身の更新という機能を備えており、トレンドマイクロは「情報収集に関してはまったく無差別で、その目標を不正活動内容から特定するのはきわめて難しい」と結論づけている。

ERPパッケージ「SAP」を狙った不正プログラムが出現……トレンドマイクロが注意喚起

《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. 「お名前.com デスクトップクラウド」に不正アクセス、情報が公開された顧客に上限300万円の特別見舞金

    「お名前.com デスクトップクラウド」に不正アクセス、情報が公開された顧客に上限300万円の特別見舞金

  2. コストコを装った迷惑メールに注意を呼びかけ

    コストコを装った迷惑メールに注意を呼びかけ

  3. ニフティの回線申込・受付管理システムに不正アクセス、最大54万2,513件の会員情報に影響

    ニフティの回線申込・受付管理システムに不正アクセス、最大54万2,513件の会員情報に影響

  4. 「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

    「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

  5. デンソーグループ内全従業員に Microsoft SharePoint Online 内のデータの閲覧・ダウンロード権限付与

    デンソーグループ内全従業員に Microsoft SharePoint Online 内のデータの閲覧・ダウンロード権限付与

ランキングをもっと見る
PageTop