コントロールパネルファイルが添付されたスパムメールを確認(トレンドマイクロ) | ScanNetSecurity
2026.11.17(火)

コントロールパネルファイルが添付されたスパムメールを確認(トレンドマイクロ)

トレンドマイクロは、特殊な技術を利用したスパムメールを2013年9月以降に確認しているとブログで発表した。

脆弱性と脅威 脅威動向
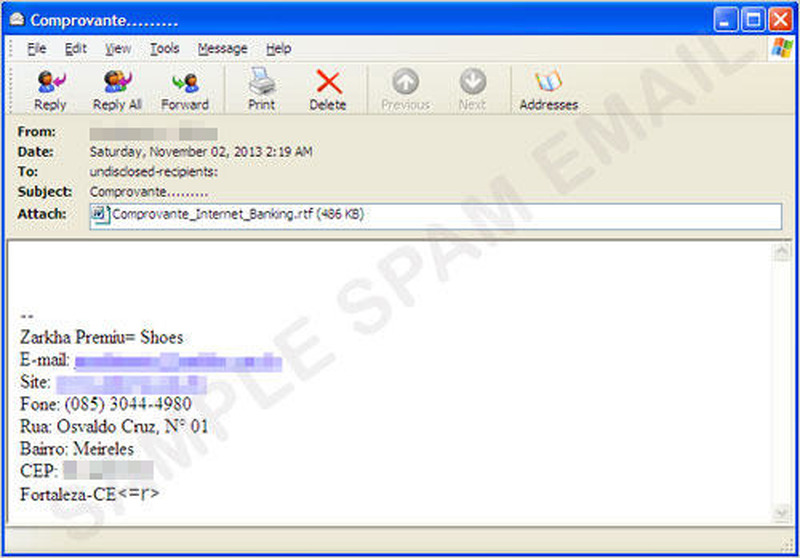
スパムメールの例
スパムメールの例 全 3 枚 拡大写真
トレンドマイクロ株式会社は12月19日、特殊な技術を利用したスパムメールを2013年9月以降に確認しているとブログで発表した。通常、スパムメールには圧縮ファイル(拡張子RARやZIP)として添付され、悪名高い「UPATRE」ファミリのような不正プログラムのペイロードが含まれている。あるいは、不正プログラムを作成またはダウンロードする文書ファイルが含まれている。しかし、今回確認されたスパムメールでは、コントロールパネル(CPL)ファイルが添付されていた。

CPLファイルは通常、Windowsのコントロールパネル内のアプレットで使用される。このスパムメールは金銭に関係したものが多いと推測され、ユーザにスパムメールと添付ファイルを開かせようとする。このスパムメールには、不正な実行ファイルが組み込まれたリッチテキストフォーマット(RTF)ファイル(同社製品では「TROJ_CHEPRO.RTF」として検出)が添付されており、ファイルを開くとポルトガル語で画像をダブルクリックするよう指示する画像が表示される。

ユーザが画像をクリックすると、RTFファイルは組み込まれた不正ファイルを実行する。この組み込まれたファイルがCPLファイル(同社製品では「TROJ_CHEPRO.CPL」として検出)で、不正なURLにアクセスして暗号化された複数のファイルをダウンロードする。復号後のファイル(同社製品では「TSPY_BANCOS.CVH」として検出)は、ユーザが複数のサイトで行った活動の情報を収集する。同社では、メールや添付ファイルを開けるときは十分に注意するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  2. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  3. 医療関係者向け情報提供ウェブサイト「Pharma DIGITAL」にサイバー攻撃、医療従事者55万8,000名の個人情報が漏えいした可能性

    医療関係者向け情報提供ウェブサイト「Pharma DIGITAL」にサイバー攻撃、医療従事者55万8,000名の個人情報が漏えいした可能性

  4. 三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

    三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

  5. アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

    アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

ランキングをもっと見る
PageTop