
不正アプリを用いた犯罪者の最新手口を探る ~Android向け正規マーケットを狙う最新手口を紹介
スマートフォン向けの脅威は、たった3年間で総数100万個を突破しました。不正アプリの脅威はユーザの身近に迫っているといえます。ここでは、2013年12月3日に開催されたセミナー内容に伴い、サイバー犯罪者の最新の動向を知ることで得られる、有効な対策について解説します。
特集
特集
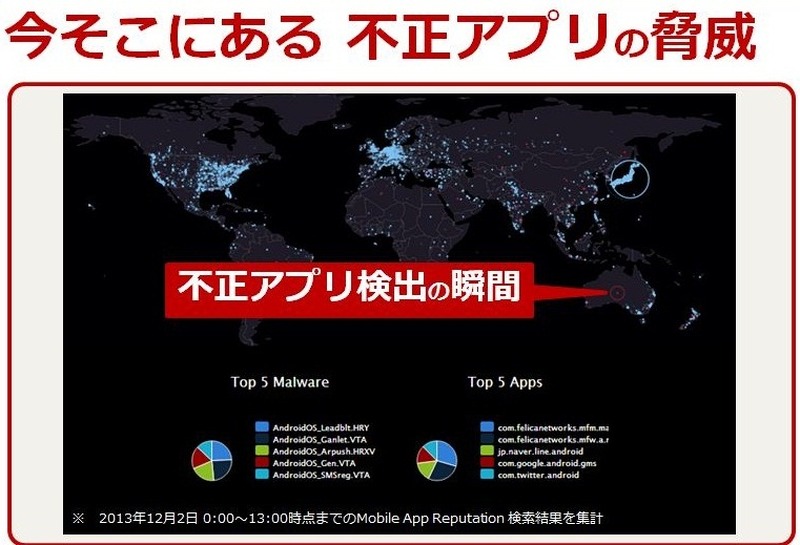
Android向け不正アプリは2010年8月に世界で初めて確認されました。当時の手口は不正なWebサイトや偽マーケット上でのアプリの配布や、ゲームや動画を再生できるアプリに装う手口などが主流でした。
現在では、遠隔操作機能を持ったもの、正規アプリのなりすましなど、不正アプリによる「侵入」、「潜伏」、「活動」といったいずれのフェーズにおいてもその手口は巧妙化、かつ多様化しています。犯罪者は不正アプリの配布場所として正規マーケットに狙いを定めています。圧倒的にユーザの信頼を得ていること、端末に標準搭載されていることなどのメリットに犯罪者が着目し、自身の作成した不正アプリを正規マーケット上で配布しようとする傾向にあります。さらに、不正を暴かれないよう、次のような手口を用いて工夫を凝らしているのです。
●正規マーケット上での配布を実現させるための「機能限定」と「時間差攻撃」の手口とは?
犯罪者が近年用いる手口の傾向として、「機能限定」、と「時間差攻撃」の2パターンがあります。犯罪者の意図としては、マーケット側が不正アプリ発見のために行っている「審査」をかいくぐることが目的です。1つ目の「機能限定」とはどのような手口なのでしょうか。
従来、不正アプリはユーザの様々な情報を窃取するために、端末に対して多くの機能を要求する傾向がありました。配布されるアプリが目的とする機能と合わない不正な機能要求がなされる場合であれば、ユーザ側は比較的危険性を目視判断することもできました。
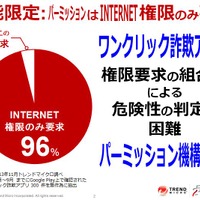
しかし、アプリの機能要求がWebサイトへの接続だけである場合はどうでしょうか。アプリを経由して詐欺サイトにユーザを誘導しさえすれば、犯罪者はワンクリック詐欺などの不正を働くことが可能となります。さらに、機能を限定したことによって一部の自動解析システムで不正を見抜きにくくなるため、不正アプリが審査から漏れる可能性が高まります。
また、機能が限定的なので不正アプリの作成工数がかからず、高度な技術を必要としないほか、コードのコピー&ペーストをするだけで大量生産が可能となります。実際に、トレンドマイクロが2013年11月に調査した300件のワンクリック詐欺アプリの約9割がINTERNET権限のみを要求しており、犯罪者にとっても利用しやすい手口となっていることは間違いないといえます。
2つ目の「時間差攻撃」はその名の通り、時間差で不正なコードを仕込む手口です。正規マーケット上にアプリを上げる際には一切不正なコードを埋め込まないため不正アプリをマーケットに掲載する際に行われる審査を通過させることが可能です。
その後、犯罪者は端末に対してアプリの機能更新を要求しますが、ここで初めて不正なコードをダウンロードさせるのです。当社では審査の及ばない正規マーケット外から不正なコードを配信する例を確認しており、これにより審査の回避効果だけでなく、危険を判断されるまでに時間がかかるのでマーケット上での配布期間を長く確保できる可能性があります。
多くのユーザはこれを単なる正規アプリの機能更新だと考え、不正なコードを自らダウンロードしているとは気づかないでしょう。この手口は1つ目の機能限定よりも高度な技術を要することが想定されますが、犯罪者は状況に応じてこれらの手口を使い分けていくであろうことが今後予測されます。
●犯罪者はツールで容易に不正アプリを作成できる?
一部の正規マーケットでは、こうした犯罪者の手口を見越して、開発者に対し危険なアプリと判定する基準をポリシーとして明示しています。そして、そのポリシーに違反するアプリを無条件で排除する取り組みが行われています。前述の時間差攻撃に対しては、正規マーケット外からアプリのインストールを促す行為を禁止するポリシーが設けられています。しかし、このような制限が生じたとしても、犯罪者は次なる攻撃につながる手段を生み出そうとするものです。
別の手口として、不正なコードを正規のアプリに追加し、それを再配布する手口があります。過去にはソーシャルネットワークに関連するアプリや人気のゲームを装うものなど、著名なアプリが不正に悪用される被害がでています。正規アプリを不正化する手口を用いると、正規アプリと同一のアイコンや全体の見た目、操作となるため、ユーザが騙されやすいだけではなく、元のアプリの機能も維持したまま不正な機能が追加されることになり、ユーザ自身で不正アプリだと気づくのは困難といえます。
さらに、犯罪者用の闇市場で販売されているツールを駆使することで、犯罪者は不正な遠隔操作アプリと正規アプリの結合を行い、容易に正規アプリの不正アプリ化を実現することができます。今回のセミナーでは、架空の勤怠管理アプリ(正規アプリ)を不正なツールを用いて、犯罪者によって遠隔操作が可能な不正アプリにするという実演を行いました。実演においては、ツール上で必要な情報を入力するだけで不正アプリが30秒ほどで完成しました。
この完成した不正アプリは、犯罪者が遠隔操作を行い、連絡先情報、ショートメッセージ、保存している写真、音声などのファイル、そしてユーザの位置情報の窃取まで、様々な情報を奪うことが可能です。不正アプリ関連の攻撃については、新たな手口で犯罪に成功した例があればそれを追随するものが出てくる傾向にあり、日を追うごとに多様化、かつ巧妙化しています。
また、今後予測される脅威としては、審査回避のための新たな手口も考えられます。単体では不正なコードや挙動を察知できない2つのアプリをユーザに両方ダウンロードさせ、端末内で不正なコードを組み合わせて完成させるという手段が出てくるかもしれません。例えば、辞書アプリを謳うものであれば、辞書の閲覧機能と各単語のデータ、などと機能を2つに分けて配布すれば、別々にアプリをダウンロードする際にユーザへ懸念を感じさせることもなく犯罪者は不正を働くことができてしまうのです。
●犯罪者の巧妙な手口への対策手段とは
これらの様々な攻撃の手口に対して、ユーザが施すべき対策としてはどういったことが必要なのでしょうか。アプリマーケット上でここまで解説した脅威が起こる場合、各々のユーザ判断でアプリの安全性を見極めるのは非常に困難な状況と言えます。そのため、最新のセキュリティアプリを適用することでサイバー犯罪者の攻撃から身を守ることが重要だといえます。
トレンドマイクロのアプリの不正や危険性を判断しているのが「Trend Micro Mobile App Reputation」です。前述で紹介した機能限定のアプリに対しては、犯罪者の用意したアプリから接続されるWebサイトのカテゴリや、Webサイトの過去の運用状況も含めて、危険性を判断することができます。さらに、ユーザに人気の正規アプリは犯罪者に狙われやすい傾向にありますが、なりすましの不正アプリについても電子署名など複数の要素を確認することで不正を見抜くこともできます。
当社は、今後もサイバー犯罪者の手口や、将来の脅威予測を行うことで、ソリューションに反映してまいります。
※本記事は「TREND PARKモバイル」から転載しました※
《Trend Micro》
関連記事
この記事の写真
/




