ショートカットファイルを偽装する標的型攻撃も確認--分析レポート(IPA) | ScanNetSecurity
2026.11.16(月)

ショートカットファイルを偽装する標的型攻撃も確認--分析レポート(IPA)

独立行政法人情報処理推進機構(IPA)は、2012年10月から2013年12月までにIPAに情報提供のあった124種類の「特定の企業や組織、個人に特化した攻撃に使われる標的型攻撃メール」を分析した技術レポート「標的型攻撃メールの傾向と事例分析 <2013年>」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
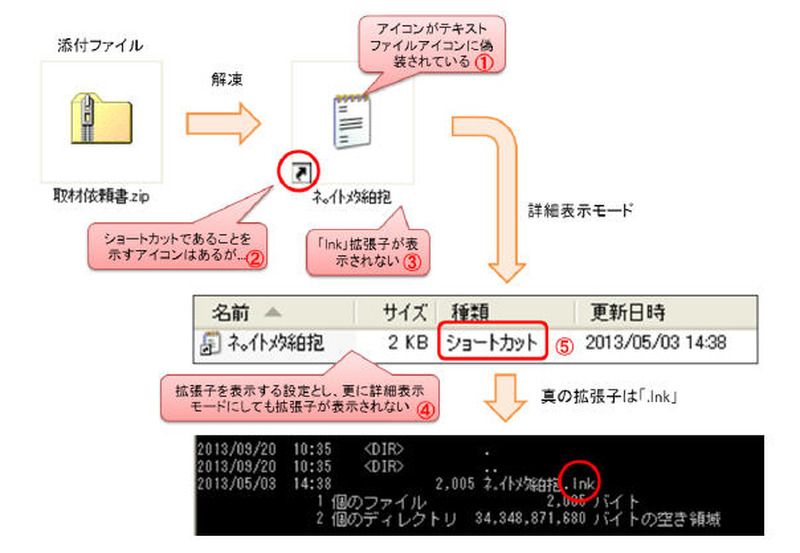
添付ファイルの見た目の特長
添付ファイルの見た目の特長 全 2 枚 拡大写真
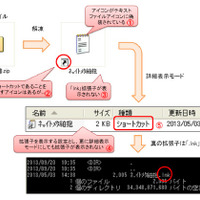
独立行政法人情報処理推進機構(IPA)は1月30日、2012年10月から2013年12月までにIPAに情報提供のあった124種類の「特定の企業や組織、個人に特化した攻撃に使われる標的型攻撃メール」を分析した技術レポート「標的型攻撃メールの傾向と事例分析 <2013年>」を公開した。レポートによると、国産のオフィスソフトの脆弱性を突く添付ファイルが仕込まれたメールが2013年末に確認された(全体の8%)ことから、日本の組織を標的とした攻撃が行われているとしている。また、ショートカットファイルを細工して文書などに見せかけたファイルを添付する手法が標的型攻撃で確認された。これは2013年に入ってから確認されたもので、全体の7%を占めている。

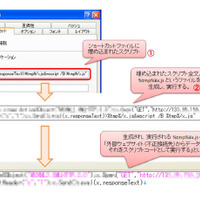
このショートカットファイルを実行すると、埋め込まれたスクリプトコードが実行されウイルスに感染する。このウイルスはバックドアを開き、RAT(Remote Access Trojan・Remote Administration Tool)を取り込み、ユーザに気づかれずに諜報活動を行う。IPAでは、今後このようなタイプの攻撃メールの増加が懸念されるとしている。なお、この手法への対策として、添付ファイルを詳細に表示にして「種類」がショートカットになっていないか、またショートカットのプロパティのリンク欄に不審な文字列(スクリプト)がないか確認することを挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

    アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

  2. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  3. Apache HTTP Server 2.4 に複数の脆弱性

    Apache HTTP Server 2.4 に複数の脆弱性

  4. 三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

    三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

  5. 「ウチコミ!」にランサムウェア攻撃、14万2,591アカウントに影響

    「ウチコミ!」にランサムウェア攻撃、14万2,591アカウントに影響

ランキングをもっと見る
PageTop