発信元IPアドレスを偽装したオープン・リゾルバ探索行為が増加(警察庁) | ScanNetSecurity
2026.10.02(金)

発信元IPアドレスを偽装したオープン・リゾルバ探索行為が増加(警察庁)

警察庁は、偽装された発信元IPアドレスからのオープン・リゾルバの探索行為に起因すると考えられるパケットを多数検知しているとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
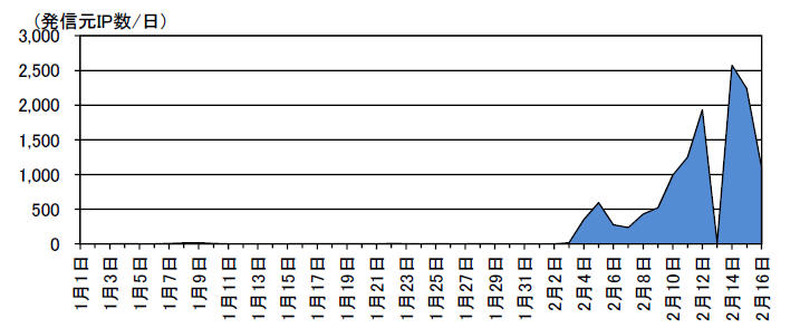
53/UDP を発信元ポートとするパケットの1日当たりの発信元IP アドレス数の推移
53/UDP を発信元ポートとするパケットの1日当たりの発信元IP アドレス数の推移 全 2 枚 拡大写真
警察庁は2月17日、偽装された発信元IPアドレスからのオープン・リゾルバの探索行為に起因すると考えられるパケットを多数検知しているとして、注意喚起を発表した。DNSリフレクター攻撃の踏み台とならないように、管理するDNS サーバ等の設定を確認することを推奨している。警察庁の定点観測システムにおいて、2月4日以降、53/UDPを発信元ポートとするパケットを多数観測している。

これらのパケットの多くはDNS問い合わせに対する応答パケットであった。また、発信元となっているIPアドレスの多くが、DNSサーバとして外部に公開されているものであることが判明している。このことから、何者かが発信元IPアドレスを偽装した上で、当該DNSサーバに対してDNS問い合わせを実施しているものと考えられる。また、問い合わせを行った対象サーバが、自らで再帰問い合わせを行うオープン・リゾルバであった場合には、対象サーバがオープン・リゾルバであることを判別することが可能であると考えられる。

IPアドレスの偽装は、身元の隠蔽や発信元IPアドレスが不審なアクセスの発信元としてセキュリティ対策企業等が作成するアクセス拒否リストに登録されることを防ぐためという可能性もある。警察庁では、管理する機器がDNSリフレクター攻撃の踏み台として悪用されないために、DNSサーバとブロードバンドルータの適切な運用が重要としている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

  3. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  4. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  5. 当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

    当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

ランキングをもっと見る
PageTop